رایجترین اشتباهات امنیتی کاربران
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
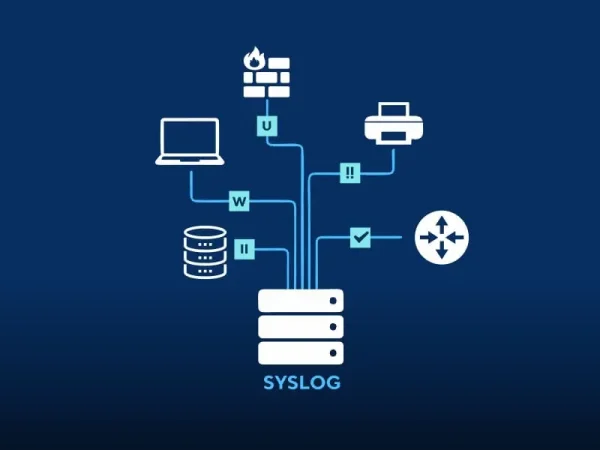
در بسیاری از مواقع تنها راه آگاهی از مشکلات و تهدیدات امنیتی نظارت دائمی و بدون وقفه لاگهای سیستم عامل است. مطالعات اخیر نشان داده است بیش از ۷۰% نفوذهای امنیتی به کمک یک عامل داخلی در سازمان صورت گرفته
۴) کلاهبرداری از طریق دوستی کلاهبرداری و فریبکاری از راه دوستی های آنلاین تقریباً قدمتی به اندازه خود دوستیهای آنلاین دارد. در این روش شیاد پس از ایجاد رابطه دوستانه با فرد مورد نظر و جلب اعتماد و اطمینان، از
براي پي بردن به اهداف سايتهاي كلاهبرداري در اينترنت بايد دو عامل را در نظر داشت يكي شناخت كلاهبرداران و ديگر بستر كلاهبرداري كه، اينترنت ميباشد. هميشه افراد فرصت طلب و سودجو براي رسيدن به اهداف نامشروع و ثروتهاي بادآورده
مروری بر ترفندهای امنیتی 1- نام Admin ها را تغییر دهید تغییر نام حسابهای كاربری دارای حق دسترسی بالا به چیزی غیر از administrator، به عنوان یك دفاع امنیتی مطرح میشود. این استراتژی ساده امنیتی به خوبی كار میكند،
کليک دزدی يا Clickjacking چیست؟ کليک دزدی يا «Clickjacking» روش هوشمندانهای است که هکرها برای ترغيب کاربران به کليک کردن روی آيکن و يا فايلی ويروسی به کار میگيرند. در اين روش کاربر بدون اين که بداند ممکن است با
خلافکاران سایبری جعبه ابزار بزرگی برای حمله و رخنه به حفره های امنیتی سیستم های کامپیوتری و دزدیدن اطلاعات کاربران دارند. آنها از روشهای مختلف برای این منظور استفاده میکنند. در مقاله قبل، تعدادی از روش ها و عملکردهای آنها
کتاب استاندارد جدید ISO/IEC 27001:2013 کتاب استاندارد جدید ISO/IEC 27001:2013 که شامل متن کامل استاندارد به همراه ترجمه فارسی آن است توسط شرکت پارس آوان رایان تهیه شده است. این کتاب، راهنمای خوبی برای سازمانهایی است که قصد اخذ گواهینامهی
کتاب استاندارد جدید ISO/IEC 27001:2013 کتاب استاندارد جدید ISO/IEC 27001:2013 که شامل متن کامل استاندارد به همراه ترجمه فارسی آن است توسط شرکت پارس آوان رایان تهیه شده است. این کتاب، راهنمای خوبی برای سازمانهایی است که قصد اخذ گواهینامهی سیستم
کشف بدافزار پیچیده Regin شرکت امنیتی سیمانتک چند روز پیش خبر از کشف بدافزاری بسیار پیچیده با نام Regin داد و اعلام کرد که بسیاری از سیستمهای حساس و مهم در نقاط مختلف جهان از سال ۲۰۰۸ به آن
آشنایی با حملات سایبری DoS و تزریق SQL خلافکاران سایبری ابزارهای متنوعی برای نفوذ به سیستمهای کامپیوتری و سرقت اطلاعات دارند. آنها از روشهای پیچیده و هوشمندانهای استفاده میکنند که شناخت آنها اولین قدم برای محافظت از خودمان است. در
مهندسی اجتماعی؛ خطرناکترین حملهای که فنی نیست بیشتر خیلی ها وقتی اسم عبارت «مهندسی اجتماعی» را می شنوند فکر می کنند که با یک جور رشته تخصصی کامپیوتری روبرو هستند. اما برعکس، مهندسی اجتماعی یک روش برای دسترسی به اطلاعات