آشنایی با حملات سایبری DoS و تزریق SQL
خلافکاران سایبری ابزارهای متنوعی برای نفوذ به سیستمهای کامپیوتری و سرقت اطلاعات دارند. آنها از روشهای پیچیده و هوشمندانهای استفاده میکنند که شناخت آنها اولین قدم برای محافظت از خودمان است. در این مقاله، دو مورد از رایجترین و قدرتمندترین روشهای هک را به زبانی ساده بررسی میکنیم.
۱. حمله منع سرویس (Denial of Service – DoS): فلج کردن وبسایت با ترافیک مصنوعی
حملات DoS را نمیتوان یک “هک” به معنای نفوذ و سرقت اطلاعات دانست. هدف این نوع حمله، از کار انداختن یک سرویس یا وبسایت است، نه دزدیدن اطلاعات آن.
این حمله چگونه کار میکند؟
تصور کنید صدها نفر همزمان میخواهند از یک در کوچک وارد یک فروشگاه شوند. نتیجه مشخص است: هرج و مرج ایجاد میشود و هیچکس نمیتواند وارد شود. حمله DoS دقیقاً همین کار را با یک وبسایت میکند.
- هکر تعداد بسیار زیادی درخواست (Request) بیمعنی و جعلی به سمت سرور وبسایت ارسال میکند.
- سرور که توان پردازش محدودی دارد، تمام منابع خود را صرف پاسخ دادن به این درخواستهای جعلی میکند.
- در نتیجه، سرور دیگر نمیتواند به درخواستهای کاربران واقعی پاسخ دهد و وبسایت از دسترس خارج میشود (یا به اصطلاح Down میشود).
گاهی هکرها این حمله را یک قدم فراتر میبرند و از روش DDoS (Distributed Denial of Service) استفاده میکنند. در این حالت، آنها از شبکهای از کامپیوترهای آلوده (که به آنها باتنت یا کامپیوترهای زامبی میگویند) برای ارسال همزمان درخواستها از هزاران نقطه مختلف جهان استفاده میکنند.
هدف هکر چیست؟
صرفاً از کار انداختن وبسایت هدف. در این نوع حمله، هیچ اطلاعاتی از کاربران یا دیتابیس سایت به سرقت نمیرود.
چگونه با این حملات مقابله کنیم؟
به گفته پاول آسادوریان، مدیرعامل شرکت مشاوره امنیتی PaulDotCom، مقابله با حملات DoS بسیار دشوار است، به خصوص برای وبسایتهای بزرگ. با این حال، راهکارهایی وجود دارد:
- استفاده از سرویسهای محافظتی مانند Cloudflare که ترافیک مخرب را قبل از رسیدن به سرور فیلتر میکنند.
- استفاده از فایروالهای سختافزاری و نرمافزاری پیشرفته.
- انتخاب یک سرویس هاستینگ قدرتمند که زیرساختهای لازم برای مقابله با این حملات را داشته باشد.
۲. تزریق SQL (SQL Injection): نفوذ به قلب پایگاه داده
این روش یکی از قدیمیترین و در عین حال خطرناکترین روشهای هک برای سرقت اطلاعات است. بر اساس آمار Verizon، حدود ۱۴٪ از هکهای سال گذشته از این طریق انجام شدهاند.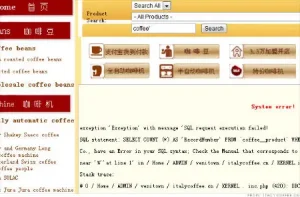
این حمله چگونه کار میکند؟
تصور کنید پایگاه داده (Database) وبسایت شما مانند یک کتابخانه بزرگ و منظم است. شما برای پیدا کردن اطلاعات، یک درخواست مشخص (مثلاً نام یک کتاب) به کتابدار میدهید. در حمله تزریق SQL، هکر یک درخواست فریبآمیز به کتابدار میدهد.
- هکر به جای وارد کردن یک عبارت جستجوی عادی در سایت (مثلاً در کادر جستجو یا فرم لاگین)، یک قطعه کد مخرب SQL وارد میکند.
- اگر وبسایت به درستی برنامهنویسی نشده باشد، این کد مخرب را به عنوان یک دستور معتبر در پایگاه داده خود اجرا میکند.
- این دستور به هکر اجازه میدهد تا به اطلاعات حساس دسترسی پیدا کند، آنها را تغییر دهد یا حتی کل پایگاه داده را حذف کند.
گاهی هکرها با وارد کردن کلمات نامفهوم در بخشهای مختلف سایت، پیامهای خطای سرور را مشاهده میکنند. این پیامها که برای کاربران عادی بیارزش هستند، برای هکرها مانند یک نقشه گنج عمل کرده و اطلاعات ارزشمندی درباره ساختار پایگاه داده و نقاط ضعف آن فاش میکنند.
هدف هکر چیست؟
- سرقت اطلاعات حساس: مانند نام کاربری، رمز عبور، اطلاعات کارت اعتباری و اطلاعات شخصی کاربران.
- به دست گرفتن کنترل وبسایت: با تزریق کدهای مخرب، هکر میتواند بازدیدکنندگان سایت را به بدافزارها آلوده کند.
چگونه با این حملات مقابله کنیم؟
مقابله با تزریق SQL نیازمند رویکردی چندلایه است، به خصوص در وبسایتهای بزرگ با کدهای پیچیده:
- برنامهنویسی امن: توسعهدهندگان باید از روشهای کدنویسی امن مانند Prepared Statements استفاده کنند تا ورودیهای کاربر هرگز به عنوان دستور مستقیم در پایگاه داده اجرا نشوند.
- استفاده از فایروال برنامه وب (WAF): این فایروالها میتوانند درخواستهای حاوی کدهای مخرب SQL را قبل از رسیدن به سرور شناسایی و مسدود کنند.
- بررسی و ممیزی منظم کدها: تمام کدهای سایت باید به طور دورهای برای یافتن حفرههای امنیتی بازبینی شوند.
- محدود کردن دسترسیها: کاربر پایگاه داده نباید دسترسیهای غیرضروری داشته باشد.
نتیجهگیری
همانطور که دیدیم، هکرها از روشهای متنوعی برای دستیابی به اهداف خود استفاده میکنند. حملات Denial of Service با هدف از کار انداختن سرویسها انجام میشوند، در حالی که حملات تزریق SQL مستقیماً اطلاعات شما را هدف قرار میدهند. آگاهی از این روشها اولین و مهمترین گام برای امن نگه داشتن دنیای دیجیتال ماست.
در قسمتهای بعدی، با روشهای دیگر هکرها آشنا خواهیم شد




