مروری بر ترفندهای امنیتی
1- نام Admin ها را تغییر دهید
تغییر نام حسابهای كاربری دارای حق دسترسی بالا به چیزی غیر از administrator، به عنوان یك دفاع امنیتی مطرح میشود. این استراتژی ساده امنیتی به خوبی كار میكند، چراكه احتمال تشخیص این نامهای كاربری جدید دارای حق دسترسی بالا، برای مهاجمان كار سختی خواهد بود. اگر مهاجمان نامهای كاربران دارای حق دسترسی administrator را ندانند، نمیتوانند یك كمپین موفق برای حدس زدن كلمه عبور علیه آن راه بیندازند.
تاریخچه بدافزارهای خودكار نشان میدهد كه این بدافزارها عموما حسابهای كاربری پیش فرض را برای مقاصد خرابكارانه خود مورد استفاده قرار میدهند. با تغییر نام حسابهای دارای حق دسترسی administrator، هكرها و بدافزارها در گام اول شكست میخورند. همچنین درصورتی كه حسابهای پیش فرض دیگر وجود نداشته باشند، بررسی لاگهای نشان دهنده تلاش برای ورود به آنها بسیار ساده خواهد بود.
2- از شر Admin ها خلاص شوید
توصیه بعد این است كه از شر هر نوع حساب دارای حق دسترسی گسترده مدیریتی پیش فرض خلاص شوید: حسابهای مدیر سیستم، مدیر شبكه، مدیر دامنه و غیره.
اغلب مدیران شبكه به این توصیه میخندند و اعتراض میكنند. اما مایكروسافت از این توصیه پیروی كرد و حسابهای مدیریت محلی را به طور پیش فرض بر روی تمامی نسخههای ویندوز از ویستا و سرور 2008 به بعد غیرفعال نمود. و البته هیچ اختلالی در كار دنیا رخ نداد.
البته ویندوز همچنان به شما اجازه میدهد یك حساب مدیریت ایجاد نمایید، اما اغلب متخصصان امنیتی توصیه میكنند كه از شر حسابهای تمام وقت دارای حق دسترسی مدیریتی خلاص شوید.
3- هانی پاتها
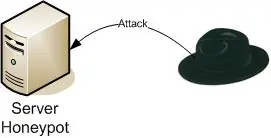 هانی پات عبارت است از یك سیستم كامپیوتری كه عمدا طوری برنامهریزی شده است كه هدف حمله قرار گیرد. این سیستمها منتظر میمانند و در تمام مدت تحت نظارت قرار دارند. زمانی كه هكر یا بدافزاری به هانی پات وارد میشود، این سیستم پیغام هشداری را برای مدیر ارسال میكند، در نتیجه مدیر این فرصت را دارد كه در مورد هكر یا بدافزار مذكور تحقیق و بررسی نماید.
مراكزی كه از هانی پات استفاده میكنند، به سرعت در مورد حملات فعال آگاه میشوند. بسیاری ارزش استفاده از هانی پاتها را نمیدانند، ولی شاید در بسیاری موارد باید چیزی را آزمایش كرد تا به آن اطمینان پیدا كرد.
4- عدم استفاده از پورتهای پیش فرض
یکی دیگر از ترفندهای امنیتی برای حداقل كردن مخاطرات امینتی، نصب سرویسها بر روی پورتهایی به جز پورتهای پیش فرض است. این تاكتیك امنیتی نیز مانند تغییر نام حسابهای كاربری دارای حق 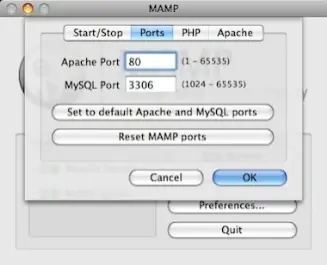 دسترسی مدیریتی عمل میكند. تهدیدات جدید سرریز بافر از راه دور كه توسط كرمها، ویروسها و سایر بدافزارهای فعال میشوند، همواره به سراغ پورتهای پیش فرض میروند. این شرایط در مورد بدافزارهای تزریق SQL، كرمهای HTTP، كشف كنندگان SSH و هر تهدید دیگری از این دست صدق میكند.
البته ممكن است گفته شود كه پیدا كردن محل جدید پورت پیش فرض برای هكر كار سادهای است و این مساله صحیح است. یك اسكن كننده پورت یا یك ردیاب برنامه كافی است تا برنامه های اجرا شده بر روی پورتهای غیر پیش فرض شناسایی گردند. اما در واقعیت اغلب حملات خودكار هستند و به دنبال پورتهای پیش فرض میگردند و اغلب هكرها خود را برای جستجوی پورتهای غیر پیش فرض به زحمت نمی اندازند.
5- برنامه ها را در دایركتوریهای غیر پیش فرض نصب كنید
از دیگر ترفندهای امنیتی دیگر اینکه برنامه ها را در دایركتوریهای پیش فرض نصب نكنید.
البته این تكنیك دیگر به خوبی گذشته كار نمیكند، چرا كه امروزه اغلب حملات در سطح فایل برنامه رخ میدهند، اما هنوز هم این تكنیك دارای ارزش است. نصب برنامهها بر روی دایركتوریهای غیر پیش فرض، خطر را كاهش میدهد، چرا كه بدافزارهای خودكار اغلب صرفا فقط دایركتوریهای پیش فرض را جستجو میكنند. اگر بدافزاری قادر به سوء استفاده از سیستم یا برنامه شما باشد، سعی خواهد كرد سیستم یا برنامهها را با جستجو به دنبال دایركتوریهای پیش فرض دستكاری نماید. سیستم عامل یا برنامههای خود را بر روی یك دایركتوری غیر استاندارد نصب نمایید.
6- Trapit ها
كرمها آمادگی این را دارند كه خود را بر روی هر سیستمی كه با قابلیتهای سوء استفاده آنها همخوانی داشته باشد، تكرار نمایند. Trapitها با پاسخ دادن به ارتباطات از آدرسهایی كه به سیستمهای معتبر تخصیص داده نشدهاند، كار میكنند. این ابزارها به كرمی كه برای برقراری ارتباط تلاش میكند، پاسخ داده و اجازه برقراری ارتباط میدهند، سپس بقیه زمان را به كند كردن كار كرم میپردازند و برای این كار از انواع ترفندهای پروتكل TCP استفاده میكنند: timeoutهای طولانی، ارسال مجددهای مكرر و غیره.
امروزه بسیاری از شبكهها و هانی پاتها از عملكرد Trapit برخوردار هستند كه به ارتباطات غیرمعتبر پاسخ میدهند. به این ترتیب بسیاری از حمله ها به حدی كند میشوند كه عملا غیرقابل استفاده میگردند.
 7- تحلیل جریان ترافیك شبكه
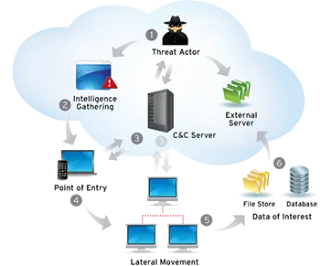
از جمله ترفندهای امنیتی و یكی از بهترین راهها برای كشف سرقت دادهها، تحلیل جریان ترافیك شبكه است. نرمافزارهای رایگان و تجاری برای نگاشت جریانهای شبكه و ایجاد مبناهایی برای مشخص كردن اینكه چه چیزی باید به كجا برود وجود دارد. در این صورت، اگر شما مشاهده كنید كه صدهای گیگابایت داده به طور ناگهانی و غیرمنتظره در حال خروج از شبكه هستند، میتوانید در مورد آن تحقیق نمایید. اغلب حملات APT درصورتی كه قربانی بداند چه دادههایی چه زمانی باید به كجا بروند، ماهها قبل قابل شناسایی هستند.
8- محافظ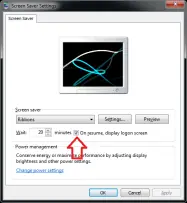 های صفحه نمایش
محافظهای صفحه نمایش كه از كلمه عبور استفاده میكنند، تكنیك سادهای برای حداقل كردن مخاطرات امنیتی هستند. اگر یك سیستم كامپیوتری برای مدت طولانی بیكار بماند، محافظ صفحهای كه نیازمند كلمه عبور است از آن محافظت مینماید. این تكنیك، زره قابل اطمینانی برای انواع سیستمها، از لپتاپ گرفته تا موبایل، میباشد.
9- غیرفعال كردن مرور اینترنت بر روی سرورها
 اغلب تهدیدات كامپیوتری از طریق فعالیتهای اینترنتی كاربران ایجاد میگردد. سازمانهایی كه مرور اینترنت یا دسترسی به اینترنت را بر روی سرورهایی كه نیازی به این ارتباط ندارند غیرفعال میكنند، به طور قابل توجهی خطر خرابكاری بر روی سرور را كاهش میدهند. مدیر شبكهای كه منتظر دانلود شدن یك اصلاحیه است، نباید ایمیل خود را باز كرده یا به سایتهای شبكههای اجتماعی سر بزند.
هرچیزی كه لازم نیست باید مسدود گردد. در مورد شركتهایی كه از سرورهای ویندوز استفاده میكنند، غیرفعال كردن UAC توصیه میشود. چراكه خطری كه UAC كاهش میدهد در اینجا نیست. UAC میتواند برخی مسائل امنیتی را ایجاد نماید، به همین دلیل غیرفعال كردن آن و در عین حال تقویت امنیت، در مورد بسیاری از سازمانها توصیه میگردد.
10- تولید با توجه به امنیت
هر سازمان تولیدكننده كدهای مختلف باید تمهیدات امنیتی را در مورد پروسه تولید و توسعه خود در نظر بگیرد و اطمینان حاصل كند كه امنیت كد مورد بازبینی قرار گرفته و از روز نخست، جزئی از تمامی پروژه های كدنویسی شده است. این كار خطر سوء استفاده در محیط شما را كاهش میدهد.
این تكنیك كه گاهی اوقات با عنوان SDL (چرخه حیات توسعه امن) شناخته میشود، در موارد مختلف تفاوتهایی را داراست، اما اغلب شامل اصول زیر است:
استفاده از زبانهای برنامه نویسی امن، عدم استفاده از توابع برنامه نویسی ناامن شناخته شده، بازبینی كد، تست نفوذ، و فهرستی از كارهای دیگر برای كاهش احتمال تولید كد دارای نقص امنیتی.




