اخبار و مقالات امنیت اطلاعات سایبری

مقالات آموزشی

تقویم سازمانی آیس‌وارپ؛ تلفیق امنیت زیرساخت و زمان‌بندی دوگانه

چالش‌های امنیتی و زیرساختی در مدیریت زمان‌بندی کلان در اکوسیستم پیچیده سازمان‌های دولتی (B2G) و نهادهای بزرگ خصوصی، مدیریت زمان و هماهنگی جلسات فراتر از یک نیاز اداری ساده است؛ این مقوله مستقیماً با امنیت زیرساخت ارتباطی و تخصیص بهینه
خواندن ادامه»

۴۰ قابلیت امنیتی ایمیل سرور سازمانی آیس‌وارپ

در اکوسیستم‌های سازمانی بزرگ و شاید متوسط حساس، پست الکترونیک صرفاً یک ابزار ارتباطی نیست؛ بلکه شریان حیاتی تبادل داده‌های حساس و گاهاً طبقه‌بندی‌شده است. به عنوان یک استراتژیست ارشد امنیت، همواره تاکید دارم که اتکا به راهکارهای امنیتی جانبی

خواندن ادامه»

ارسال در لحظه لاگ‌های ایمیل به Splunk از طریق Syslog

در معماری شبکه‌های کلان و سازمان‌های دولتی (B2G)، ایمیل سرور سازمانی حساس‌ترین شریان تبادل اطلاعات و در عین حال، اصلی‌ترین هدف حملات پیشرفته سایبری (مانند تهدیدات مستمر پیشرفته یا APTs، کمپین‌های Phishing و نفوذهای هدفمند) محسوب می‌شود. روزانه میلیون‌ها رویداد

خواندن ادامه»

معماری یکپارچه ایمیل و VoIP: برقراری تماس مستقیم از اینباکس سازمانی

در معماری ارتباطات سازمانی مدرن، به ویژه در سازمان‌های کوچک و متوسط، پراکندگی ابزارهای ارتباطی یکی از بزرگترین چالش‌های زیرساختی و امنیتی محسوب می‌شود. استفاده از پلتفرم‌های مجزا و جزیره‌ای برای ایمیل سازمانی و سیستم‌های تلفن (PBX/VoIP)، نه تنها پیچیدگی‌های

خواندن ادامه»

معماری امنیت آیس‌وارپ؛ تنها ایمیل‌سرور با ۹ استاندارد جهانی در ایران

معماری امنیت کلان؛ ضرورتی غیرقابل‌انکار برای زیرساخت‌های حاکمیتی در اکوسیستم پیچیده فناوری اطلاعات امروز، حفاظت از داده‌های حساس در سازمان‌های دولتی (B2G) و مجموعه‌های عظیم تجاری (Enterprise)، دیگر با تکیه بر راهکارهای امنیتی جزیره‌ای امکان‌پذیر نیست. نفوذ‌پذیری زیرساخت‌های سنتی و

خواندن ادامه»

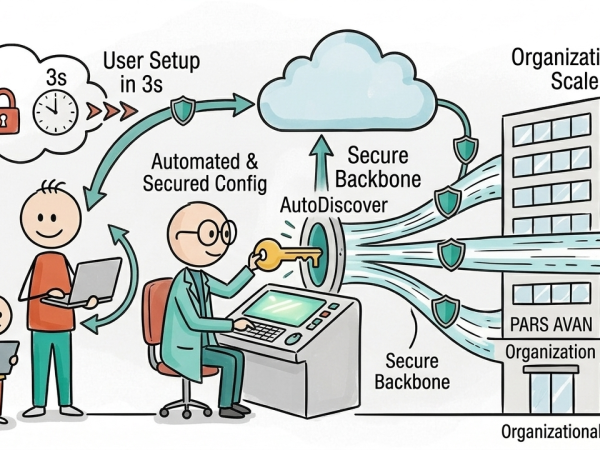
AutoDiscover امن و هوشمند؛ پیکربندی خودکار اکانت‌ها در سه ثانیه

چرا AutoDiscover برای سازمان‌های بزرگ حیاتی است؟ در زیرساخت‌های مبتنی بر Microsoft Exchange، مکانیزم AutoDiscover ستون فقرات تجربه کاربری در پیکربندی Outlook روی دسکتاپ و موبایل است. این سرویس، بدون نیاز به تنظیمات دستی پیچیده، مسیر اتصال کلاینت به میل‌باکس

خواندن ادامه»
hacker

هکر‌ها چگونه ما را هک می‌کنند؟ (قسمت دوم)

خلافکاران سایبری جعبه ابزار بزرگی برای حمله و رخنه به حفره های امنیتی سیستم های کامپیوتری و دزدیدن اطلاعات کاربران دارند. آنها از روش‌های مختلف برای این منظور استفاده می‌کنند. در مقاله قبل، تعدادی از روش ها و عملکردهای آنها

خواندن ادامه»
IEC/ISO27001

انتشار ترجمه استاندارد IEC/ISO27001 نسخه 2013 توسط پارس آوان

کتاب استاندارد جدید ISO/IEC 27001:2013 کتاب استاندارد جدید ISO/IEC 27001:2013 که شامل متن کامل استاندارد به همراه ترجمه فارسی آن است توسط شرکت پارس آوان رایان تهیه شده است. این کتاب، راهنمای خوبی برای سازمان‌هایی است که قصد اخذ گواهینامه‌ی

خواندن ادامه»

انتشار کتاب ترجمه استاندارد ISO27001 ویرایش 2013

کتاب استاندارد جدید ISO/IEC 27001:2013 کتاب استاندارد جدید ISO/IEC 27001:2013 که شامل متن کامل استاندارد به همراه ترجمه فارسی آن است توسط شرکت پارس آوان رایان تهیه شده است. این کتاب، راهنمای خوبی برای سازمان‌هایی است که قصد اخذ گواهینامه‌ی سیستم

خواندن ادامه»
regin

گزارش تحلیلی بدافزار Regin

کشف بدافزار پیچیده Regin   شرکت امنیتی سیمانتک چند روز پیش خبر از کشف بدافزاری بسیار پیچیده با نام Regin داد و اعلام کرد که بسیاری از سیستم‌های حساس و مهم در نقاط مختلف جهان از سال ۲۰۰۸ به آن

خواندن ادامه»
یادگیری حملات سایبری | هکرها چگونه شما را هک می‌کنند؟ (قسمت اول)

هکرها چگونه شما را هک می‌کنند؟ (قسمت اول)

آشنایی با حملات سایبری DoS و تزریق SQL خلافکاران سایبری ابزارهای متنوعی برای نفوذ به سیستم‌های کامپیوتری و سرقت اطلاعات دارند. آن‌ها از روش‌های پیچیده و هوشمندانه‌ای استفاده می‌کنند که شناخت آن‌ها اولین قدم برای محافظت از خودمان است. در

خواندن ادامه»
مهندسی اجتماعی

مهندسی اجتماعی چیست؟

مهندسی اجتماعی؛ خطرناک‌ترین حمله‌ای که فنی نیست بیشتر خیلی ها وقتی اسم عبارت «مهندسی اجتماعی» را می شنوند فکر می کنند که با یک جور رشته تخصصی کامپیوتری روبرو هستند. اما برعکس، مهندسی اجتماعی یک روش برای دسترسی به اطلاعات

خواندن ادامه»

اخبار پارس آوان