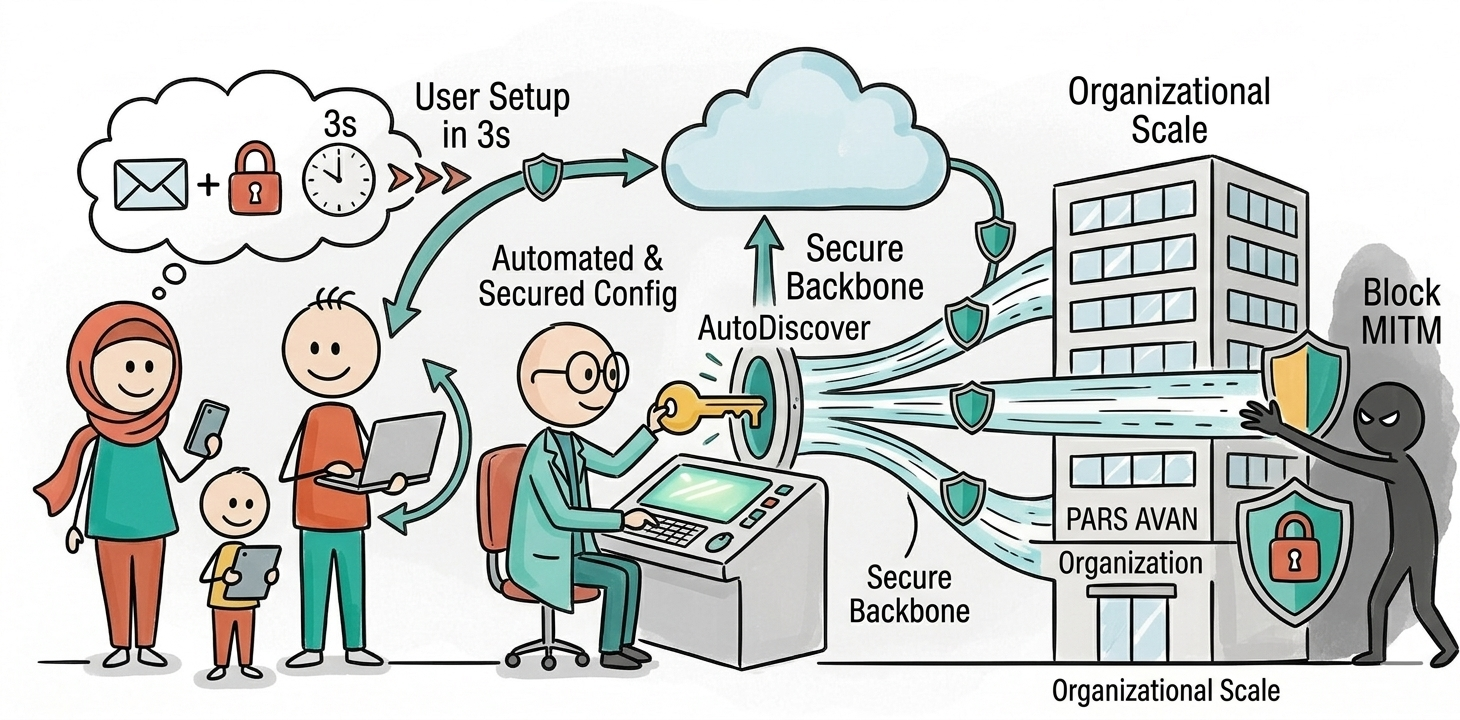
چرا AutoDiscover برای سازمانهای بزرگ حیاتی است؟
در زیرساختهای مبتنی بر Microsoft Exchange، مکانیزم AutoDiscover ستون فقرات تجربه کاربری در پیکربندی Outlook روی دسکتاپ و موبایل است. این سرویس، بدون نیاز به تنظیمات دستی پیچیده، مسیر اتصال کلاینت به میلباکس کاربر، آدرس دفترچه تلفن، سرویسهای مکمل (EWS، OAB، ActiveSync) و تنظیمات پروتکلی را به صورت خودکار کشف و اعمال میکند. در مقیاس سازمانی و بهخصوص در محیطهای دولتی و B2G، حذف تنظیمات دستی نهتنها موضوع سهولت است، بلکه یک الزام امنیتی و عملیاتی محسوب میشود.
اما برای آنکه «اکانت کاربران روی موبایل و اوتلوک در ۳ ثانیه ست شود»، لازم است AutoDiscover به شکل استاندارد، امن و سازگار با معماری سازمان طراحی، پیادهسازی و پایش شود. در غیر این صورت، همین قابلیت میتواند به نقطهای برای نشت اعتبارنامهها و حملات مرد میانی (MITM) بدل شود؛ موضوعی که در گزارشهای امنیتی مختلف از جمله Akamai و پژوهش Guardicore بهوضوح مستند شده است.
AutoDiscover چگونه کار میکند؟ نگاهی فنی اما خلاصه
هدف AutoDiscover این است که کاربر فقط آدرس ایمیل و رمز عبور خود را وارد کند و کلاینت (Outlook دسکتاپ، Outlook موبایل، Mailappهای دیگر) به صورت خودکار:
- سرورهای Exchange یا Exchange Online مرتبط با دامنه را کشف کند؛
- روش و آدرس اتصال (HTTPS، EWS، MAPI/HTTP، ActiveSync) را تشخیص دهد؛
- سیاستهای سازمانی (مانند ActiveSync policies، MDM/MAM) را دریافت و اعمال کند.
طبق مستندات رسمی مایکروسافت و تحلیلهایی مانند Practical365، مسیر استاندارد AutoDiscover برای یک کاربر با ایمیل user@example.com به صورت زیر است:
- استفاده از Service Connection Point (SCP) در Active Directory برای کلاینتهای عضو دامنه (Outlook دسکتاپ در شبکه داخلی)؛
- جستجوی رکوردهای DNS Autodiscover (CNAME یا A) برای دامنه example.com؛
- در سناریوهای خاص، استفاده از رکورد SRV برای هدایت کلاینت به URL صحیح.
پس از کشف سرویس، کلاینت با استفاده از HTTPS به URL مربوطه (مثلاً https://autodiscover.example.com/autodiscover/autodiscover.xml) متصل میشود و تنظیمات را به شکل XML یا JSON دریافت میکند.
مزیت کلیدی: حذف تنظیمات دستی و کاهش ریسک خطای انسانی
در سازمانهای بزرگ با هزاران کاربر و انواع کلاینتها (Outlook ویندوز، مک، iOS، Android، نسخه وب، کاربران ریموت و …)، تکیه بر تنظیمات دستی بهصورت بنیادی غیرقابل دفاع است:
- ریسک وارد کردن اشتباه نام سرور، نوع رمزگذاری، پورتها و دامنه لاگین بالا است.
- هر تغییر در آدرسدهی، گواهی یا توپولوژی سرورها، نیازمند موجی از ریکانفیگ دستی یا راهنماهای جدید خواهد بود.
- در پروژههای مهاجرت (On-Premises به Hybrid یا به Microsoft 365)، زمان قطع سرویس و سردرگمی کاربران افزایش مییابد.
با پیادهسازی صحیح AutoDiscover:
- کاربر جدید فقط ایمیل و رمز عبور را وارد میکند و اتصال در چند ثانیه برقرار میشود.
- تغییرات زیرساختی (مانند انتقال میلباکس به کلاود، تغییر URLهای خارجی) بدون نیاز به دخالت کاربر اعمال میشود.
- تیم IT میتواند سیاستهای امنیتی و محدودیتهای دسترسی را بهشکل متمرکز مدیریت کند.
ریسکهای امنیتی AutoDiscover: از «سه ثانیه» تا «نشت اعتبارنامه»
پژوهشهای امنیتی منتشر شده توسط Guardicore و تحلیل Akamai نشان دادهاند که پیادهسازی و طراحی اولیه AutoDiscover دارای نقاط ضعفی است که در صورت استفاده نادرست میتواند منجر به:
- نشت صدها هزار اعتبارنامه دامنه Windows و اپلیکیشنها به دامنههای غیرقابل اعتماد شود؛
- امکان پیادهسازی حملات DNS Poisoning و Man-in-the-Middle را فراهم آورد؛
- در برخی سناریوها، باعث ارسال درخواستهای احراز هویت به دامنههایی مانند autodiscover.com، autodiscover.xyz و … شود.
منشأ اصلی این ریسکها، طبق گزارشها، به ترکیبی از موارد زیر بازمیگردد:
- الگوریتم «Back-off» در AutoDiscover که بهجای محدود شدن به دامنه سازمان، به دامنههای عمومی نیز عقبگرد میکند.
- پیادهسازیهای ناقص در برخی کلاینتها (بهویژه اپلیکیشنهای موبایل و کلاینتهای غیرمایکروسافتی) که URLهای ناایمن را تست میکنند.
- استفاده از احراز هویت Basic روی HTTP/HTTPS بدون محافظت کافی، که در حملات MITM بهسادگی استخراج میشود.
بنابراین، بهرهگیری از AutoDiscover بدون ملاحظات امنیتی مدرن، بهویژه در سازمانهای دولتی و حساس، پذیرفتنی نیست.
اصول طراحی امن AutoDiscover در سازمانهای بزرگ
برای آنکه بتوانید ادعا کنید «اکانت کاربران روی موبایل و اوتلوک در ۳ ثانیه ست میشود» و همزمان سطح ریسک را در استانداردهای پذیرفتهشده بینالمللی نگه دارید، باید حداقل الزامات زیر رعایت شود:
۱. حاکمیت DNS و طراحی صحیح رکوردهای AutoDiscover
- ایجاد رکورد autodiscover.example.com بهصورت A یا CNAME که صرفاً به سرورهای Exchange مورد تأیید سازمان اشاره کند.
- در سناریوهای Hybrid، طبق توصیه ENow و Practical365، رکورد AutoDiscover برای دامنههایی که میلباکس On-Premises دارند باید به محیط On-Premises اشاره کند و سپس از طریق مکانیزمهای ریدایرکت به Exchange Online هدایت شود.
- عدم استفاده از رکوردهای نامشخص یا SRVهایی که میتوانند منجر به سردرگمی کلاینتها شوند، مگر در سناریوهای کاملاً طراحیشده و مستند.
- مانیتور مداوم دامنههای مشابه (typo domains) و دامنههای AutoDiscover عمومی برای کاهش سطح حملات هدفمند علیه سازمان.
۲. امنسازی کامل لایه HTTPS و IIS برای دایرکتوری AutoDiscover
- استفاده از گواهی TLS معتبر با زنجیره کامل (Intermediate CAs) و انطباق SAN با نامهای مورد استفاده در AutoDiscover.
- غیرفعالسازی پروتکلهای قدیمی مانند TLS 1.0/1.1 و محدود کردن Cipher Suiteها به الگوریتمهای مدرن و مقاوم در برابر حملات شناختهشده.
- استفاده از HSTS روی Reverse Proxy / Load Balancer یا روی IIS برای اجبار کلاینتها به استفاده از HTTPS و جلوگیری از Downgrade Attack.
- سختسازی IIS و محدود کردن ماژولها، Handlerها و متدهای HTTP غیرضروری روی دایرکتوری AutoDiscover.
۳. مهاجرت به احراز هویت مدرن (Modern Authentication/OAuth)
طبق راهنمای رسمی مایکروسافت برای Outlook Mobile و Hybrid Modern Authentication، استفاده از احراز هویت Basic بهصورت جدی باید کنار گذاشته شود:
- فعالسازی Hybrid Modern Authentication برای Exchange 2016/2019 و اتصال آن به Azure AD.
- پیکربندی Outlook for iOS and Android بهگونهای که تمام احراز هویتها از طریق توکنهای OAuth و شرایط دسترسی (Conditional Access) انجام شود.
- ایجاد Device Access Rules روی Exchange برای جلوگیری از اتصال کلاینتهای موبایلی مبتنی بر Basic Authentication (EAS کلاسیک).
- استفاده از MFA و سیاستهای Intune MAM/MDM برای کنترل دادهها روی دستگاههای موبایل.
۴. کنترل و تنظیم رفتار AutoDiscover در Outlook کلاسیک
در نسخههای کلاسیک Outlook (2016/2019/2021)، امکان سختگیری روی رفتار AutoDiscover از طریق Group Policy و Registry فراهم است. توصیهها بر اساس گزارشهایی مانند Sophos و مستندات Group Policy عبارتاند از:
- فعالسازی پالیسی Disable AutoDiscover options برای جلوگیری از تلاش Outlook جهت اتصال به دامنههای AutoDiscover عمومی (مانند autodiscover.com).
- غیرفعال کردن روشهای AutoDiscover ناایمن و محدود کردن آن به HTTPS روی دامنههای مورد اعتماد سازمان.
- در شبکه داخلی، در صورت نیاز، محدود کردن استفاده از SCP یا تنظیم آن بهگونهای که حتماً به URLهای امن و معتبر اشاره کند.
۵. مانیتورینگ، لاگینگ و تست مستمر
- فعالسازی لاگهای تشخیصی برای AutoDiscover در Exchange و تجمیع آنها در SIEM سازمانی برای تحلیل الگوهای غیرعادی.
- استفاده منظم از ابزارهایی مانند Microsoft Remote Connectivity Analyzer برای تست سناریوهای داخلی، خارجی و Hybrid AutoDiscover.
- بررسی دورهای لاگهای فایروال، Proxy و WAF برای شناسایی تلاشهای مشکوک به سوءاستفاده از AutoDiscover.
سناریوهای مرسوم در سازمانهای بزرگ و دولتی
سناریو ۱: سازمان On-Premises با موبایل BYOD
در این سناریو، کاربران از دستگاههای شخصی خود (iOS/Android) برای اتصال به میلسرور Exchange سازمانی استفاده میکنند. الزامات کلیدی:
- قرار دادن سرویس AutoDiscover پشت Reverse Proxy امن (مانند WAF سازمانی) با Termination کامل TLS.
- اجبار به استفاده از Outlook Mobile رسمی مایکروسافت و ممنوعیت کلاینتهای متفرقه که ممکن است AutoDiscover را ناایمن پیادهسازی کرده باشند.
- استفاده از سیاستهای MDM/MAM برای جداسازی داده سازمانی از داده شخصی روی موبایل.
سناریو ۲: Hybrid Exchange با Azure AD و Microsoft 365
این سناریو امروزه در بسیاری از سازمانهای بزرگ و دولتی رایج است. نکات کلیدی:
- تطبیق رکوردهای AutoDiscover بهنحوی که میلباکسهای On-Premises و Online بدون تداخل کشف شوند.
- استفاده از Hybrid Modern Authentication با تمرکز بر اینکه Outlook Mobile همیشه از معماری Cloud-Based استفاده کند، حتی برای میلباکسهای On-Premises (طبق راهنمای مایکروسافت).
- پیکربندی دقیق Conditional Access برای کنترل موقعیت جغرافیایی، نوع دستگاه و سطح ریسک نشست (Session Risk).
سناریو ۳: مهاجرت تدریجی و همزیستی طولانیمدت
در پروژههای مهاجرت بزرگ، AutoDiscover نقشی حیاتی در «شفاف نگه داشتن» تغییرات برای کاربر نهایی دارد:
- کاربر بدون تغییر در پروفایل Outlook خود، میلباکس را ابتدا روی سرور On-Premises و سپس بعد از انتقال، روی Exchange Online مشاهده میکند.
- تیم IT با تنظیم صحیح TargetAddress و سیاستهای AutoDiscover، مسیر اتصال را بدون ایجاد پروفایل جدید تغییر میدهد.
- ریسک اختلال خدمات در زمان Cutover به حداقل میرسد.
چگونه به «۳ ثانیه» نزدیک شویم؟ الزامات عملکردی و تجربی
عبارت «ست شدن اکانت در ۳ ثانیه» بیش از آنکه یک عدد مطلق باشد، بیانگر تجربه کاربری ایدهآل است. برای نزدیک شدن به این هدف، باید هم از منظر عملکردی و هم از منظر تجربه کاربری، زیرساخت بهینه شود:
۱. بهینهسازی پاسخگویی DNS و شبکه
- استفاده از DNS Anycast یا زیرساخت DNS توزیعشده برای کاهش زمان پاسخگویی.
- کاهش Latency دسترسی به Reverse Proxy/Load Balancerهایی که AutoDiscover را منتشر میکنند.
- استفاده از CDN یا POPهای نزدیک به کاربر برای سازمانهای با پراکندگی جغرافیایی بالا.
۲. طراحی صحیح Front-End Exchange و مقیاسپذیری
- پیادهسازی Load Balancing لایه ۷ بر پایه SNI/HTTP برای توزیع ترافیک AutoDiscover بین سرورهای CAS/Frontend.
- مراقبت از اینکه Endpointهای AutoDiscover، OWA، EWS و ActiveSync بهدرستی ایزوله و مقیاسپذیر باشند.
- استفاده از مانیتورینگ عملکرد (APM) برای شناسایی گلوگاهها در پاسخگویی AutoDiscover.
۳. سادهسازی تجربه کاربر
- استفاده از UPN برابر با آدرس ایمیل تا کاربر تنها یک شناسه را بشناسد.
- ارائه راهنمای ساده: کاربر فقط ایمیل سازمانی خود را وارد و «Sign in» را انتخاب میکند؛ Outlook بقیه را انجام میدهد.
- در محیطهای کنترلشده، استفاده از Mobile Application Management برای Push کردن پروفایلها بهصورت خودکار روی دستگاههای سازمانی.
خطاهای رایج در پیادهسازی AutoDiscover و پیامدها
بر اساس تجربیات میدانی و درسآموختههای جامعه فنی (Spiceworks، Reddit، Practical365 و…)، چند خطای پرتکرار در پیادهسازی AutoDiscover عبارتاند از:
- استفاده همزمان و ناهماهنگ از رکوردهای A، CNAME و SRV برای autodiscover که باعث رفتار پیشبینیناپذیر کلاینتها میشود.
- عدم انطباق نام گواهی TLS با نام رکورد AutoDiscover، که باعث خطاهای گواهی و عادت دادن کاربر به نادیده گرفتن هشدارهای امنیتی میشود.
- رها کردن احراز هویت Basic روی اینترنت در کنار Modern Auth، که سطح حملات Brute force و Password Spraying را بالا میبرد.
- عدم محدودسازی رفتار AutoDiscover در Outlook کلاسیک، که در برخی سناریوها به نشت درخواستها به دامنههای عمومی منجر میشود.
توصیههای استراتژیک برای تصمیمگیرندگان سازمانی
برای مدیران ارشد و تصمیمگیرندگان فنی، AutoDiscover صرفاً یک قابلیت فنی نیست، بلکه یک سرمایه زیرساختی است که مستقیماً بر:
- تجربه کاربری کارکنان و بهرهوری سازمان؛
- ریسک نشت هویتها و اعتبارنامهها؛
- هزینههای پشتیبانی Helpdesk و عملیات روزمره IT
تأثیر میگذارد. چند توصیه کلان:
- به AutoDiscover به عنوان بخشی از استراتژی هویت دیجیتال نگاه کنید، نه صرفاً یک Feature Exchange.
- سرمایهگذاری روی Hybrid Modern Authentication و یکپارچگی عمیق با Azure AD و Conditional Access را در برنامه میانمدت قرار دهید.
- سختگیری امنیتی در لایه DNS، TLS و IIS را بهعنوان الزام حاکمیتی در معماری ایمیل سازمانی مصوب کنید.
- برای تنظیمات AutoDiscover، استاندارد سازمانی تدوین و از تغییرات موردی و غیرمستند جلوگیری کنید.
جمعبندی: AutoDiscover، سرعت بدون مصالحه بر امنیت
با پیادهسازی صحیح و امن AutoDiscover، میتوان به تجربهای نزدیک شد که در آن «اکانت کاربران روی موبایل و اوتلوک در ۳ ثانیه ست میشود»، بدون آنکه سازمان در معرض ریسکهای غیرقابلقبول قرار گیرد. کلید موفقیت در این مسیر، ترکیب سه محور است:
- طراحی صحیح DNS و زیرساخت HTTPS/IIS برای AutoDiscover؛
- مهاجرت به Modern Authentication و یکپارچگی با Azure AD و سیاستهای دسترسی مشروط؛
- حاکمیت، مانیتورینگ و تست مستمر برای شناسایی و رفع ضعفها قبل از سوءاستفاده مهاجمان.
سازمانهایی که این سه محور را بهطور جدی دنبال کردهاند، عملاً تنظیمات دستی را از فرآیندهای روزمره حذف و AutoDiscover را از یک «امکان رفاهی» به یک زیرساخت استراتژیک و امن در معماری ایمیل خود تبدیل کردهاند.




