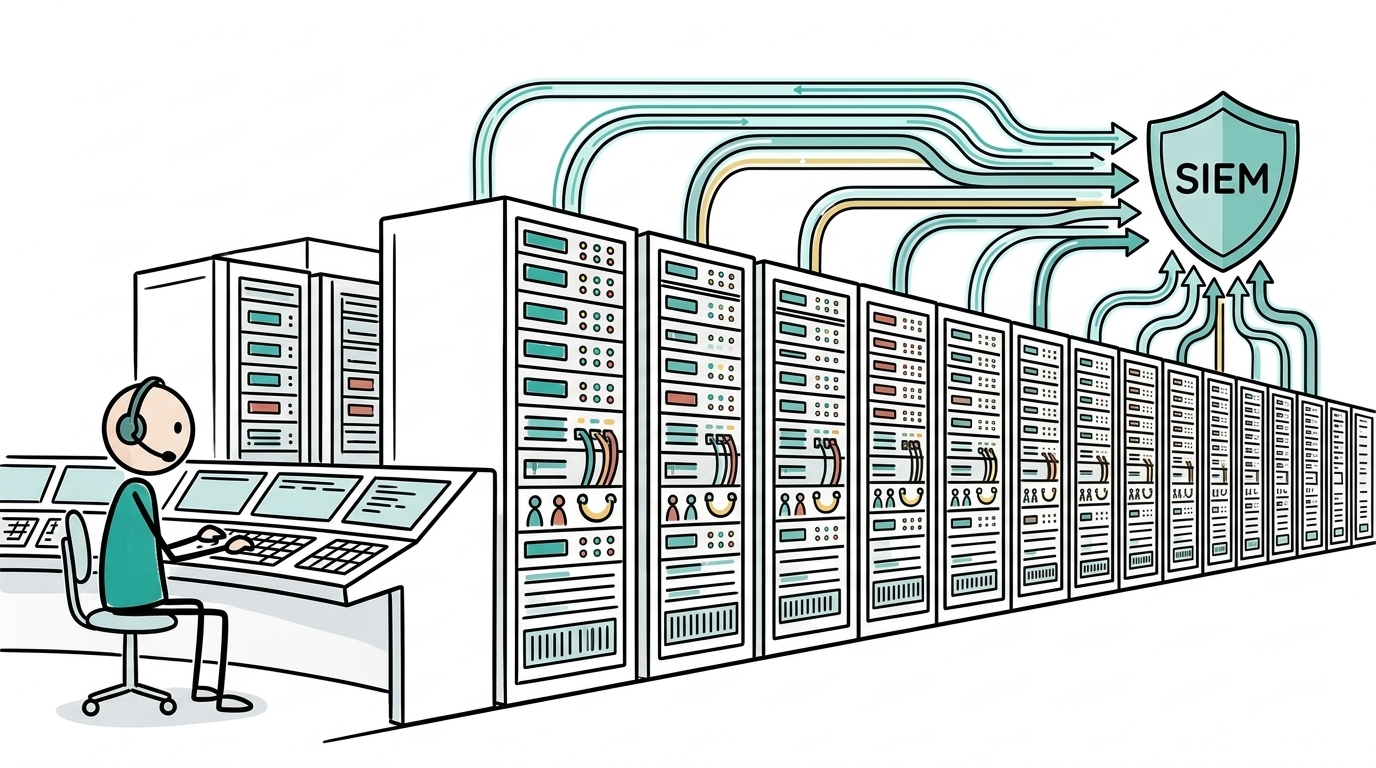
در معماری شبکههای کلان و سازمانهای دولتی (B2G)، ایمیل سرور سازمانی حساسترین شریان تبادل اطلاعات و در عین حال، اصلیترین هدف حملات پیشرفته سایبری (مانند تهدیدات مستمر پیشرفته یا APTs، کمپینهای Phishing و نفوذهای هدفمند) محسوب میشود. روزانه میلیونها رویداد ارتباطی و امنیتی در این زیرساختها رخ میدهد که مدیریت محلی و جزیرهای آنها یک ریسک استراتژیک است. برای دستیابی به دید جامع (Visibility) و واکنش سریع تیمهای مرکز عملیات امنیت (SOC)، انتقال، تجمیع و تحلیل بلادرنگ این دادهها الزامی است. راهکار استاندارد در سطح Enterprise، ارسال زنده لاگهای ایمیل به پلتفرمهای مانیتورینگ و لاگسرورهای مرکزی مانند Splunk از طریق پروتکل SysLog میباشد.
وابستگی به بررسی دستی لاگهای محلی در سرورهای سنتی (مانند معماریهای قدیمی Exchange)، عملاً سازمان را در برابر تهدیدات پیشرفته کور میکند. انتقال پیوسته لاگها به راهکارهای SIEM، امکان کشف الگوهای مخرب و ناهنجاریها را در لحظه فراهم میآورد. با این وجود، خود فرآیند انتقال این دادههای حساس درون شبکه نباید به یک حفره امنیتی تبدیل شود.
نکته: تامین امنیت در مسیر انتقال با استاندارد TLS
پروتکل سنتی Syslog به صورت پیشفرض رویدادها را بدون رمزنگاری بر بستر UDP (پورت ۵۱۴) ارسال میکند. در سازمانهای دولتی و محیطهای Enterprise، این امر امکان شنود ترافیک (MITM) و حتی دستکاری لاگها پیش از رسیدن به سرور مرکزی را به مهاجمان درونشبکهای میدهد. پیادهسازی مکانیزم Syslog over TLS تضمین میکند که لاگهای حساس احراز هویت و ترافیک ایمیل، در یک تونل رمزنگاریشده (TCP/TLS) به سمت سرور Splunk هدایت شده و یکپارچگی (Integrity) و محرمانگی دادهها به طور کامل حفظ گردد.
یکپارچگی ایمیل سرور و Splunk: نقش کلیدی پروتکل Syslog
پلتفرمهای تحلیلگر قدرتمندی نظیر Splunk برای هضم حجم عظیم دادهها (Data Ingestion) به ورودیهای استاندارد و پایدار نیاز دارند. برای ارسال لاگهای ایمیل سرور به این سیستمها، دو رویکرد معماری وجود دارد:
- استفاده از Agent جانبی: نصب ابزارهایی مانند Splunk Universal Forwarder بر روی سیستمعامل میزبان که در محیطهای ایزوله یا Applianceها ممکن است با چالشهای سازگاری و تحمیل بار پردازشی همراه شود.
- استفاده از پروتکل بومی Syslog: ارسال مستقیم، بدون واسطه و پایدار رویدادها از هسته ایمیل سرور به یک Collector مرکزی، که رویکردی به مراتب امنتر و کمهزینهتر از لحاظ منابع سیستم است.
سهولت استقرار و یکپارچگی بومی در زیرساخت آیسوارپ (IceWarp)
یکی از بزرگترین چالشهای مدیران زیرساخت در مواجهه با سرورهای ایمیل سنتی، پیچیدگیهای استخراج لاگهای ساختاریافته برای ارسال به SIEM است. در اینجاست که معماری مدرن ایمیل سرور سازمانی آیسوارپ (IceWarp) برتری استراتژیک خود را اثبات میکند. آیسوارپ با درک عمیق نیازمندیهای سطح B2G، امکانات بینظیری را برای لاگگیری متمرکز به صورت پیشفرض (Out-of-the-box) ارائه میدهد.
پیکربندی هوشمند و بدون اصطکاک Remote Syslog
در محیط آیسوارپ، نیازی به توسعه اسکریپتهای پیچیده یا نصب ماژولهای ثالث برای Forward کردن لاگها نیست. این پلتفرم قابلیت Remote Syslog Integration را مستقیماً در هسته مدیریتی خود ادغام کرده است. مدیران سیستم میتوانند با بالاترین سطح کنترل، فرآیندهای زیر را به سهولت پیادهسازی کنند:
- هدایت زنده و تفکیکشده لاگهای سرویسهای مختلف (شامل SMTP, IMAP, WebMail و ماژولهای امنیتی) به یک Syslog Server میانی (مانند Rsyslog در لینوکس).
- پشتیبانی از فرمتهای استاندارد خروجی که بدون نیاز به Parsingهای پیچیده، توسط Splunk یا سیستمهای Kibana/Elasticsearch قابل تحلیل هستند.
- تسهیل در پیادهسازی معماری چندلایهای ایمن: دریافت رویدادهای آیسوارپ و ارسال بلادرنگ آنها از طریق تونل امن TLS به کلاستر مرکزی مانیتورینگ سازمان.
جمعبندی استراتژیک برای مدیران ارشد (C-Level)
در فضای تهدیدات امروزی، تامین امنیت ایمیل سرور سازمانی فراتر از استقرار فایروالها و سیستمهای آنتیاسپم لبه شبکه است. قابلیت مشاهدهپذیری بلادرنگ و تجمیع امن لاگها در قلب SOC یک ضرورت غیرقابل چشمپوشی است. بهرهگیری از پلتفرمهای پیشرفتهای همچون آیسوارپ که ارسال زنده، یکپارچه و مبتنی بر استاندارد لاگها به راهکارهای Splunk را با کمترین پیچیدگی عملیاتی ممکن میسازند، نهتنها بلوغ امنیتی سازمان را ارتقا میدهد، بلکه زمان کشف و واکنش به حوادث (MTTD و MTTR) را در زیرساختهای حیاتی B2G به شکل چشمگیری کاهش خواهد داد.




