رایجترین اشتباهات امنیتی کاربران
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
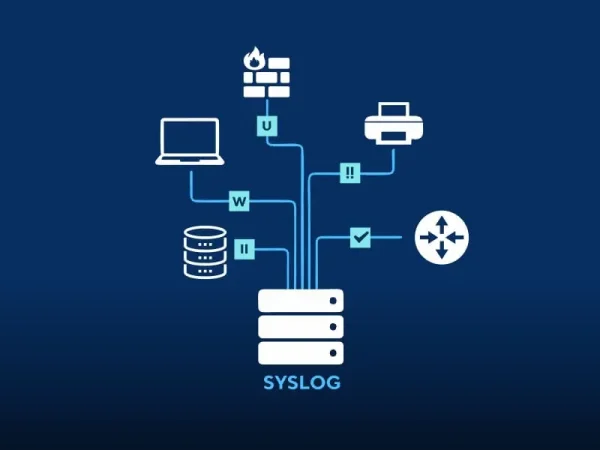
در بسیاری از مواقع تنها راه آگاهی از مشکلات و تهدیدات امنیتی نظارت دائمی و بدون وقفه لاگهای سیستم عامل است. مطالعات اخیر نشان داده است بیش از ۷۰% نفوذهای امنیتی به کمک یک عامل داخلی در سازمان صورت گرفته
۴) کلاهبرداری از طریق دوستی کلاهبرداری و فریبکاری از راه دوستی های آنلاین تقریباً قدمتی به اندازه خود دوستیهای آنلاین دارد. در این روش شیاد پس از ایجاد رابطه دوستانه با فرد مورد نظر و جلب اعتماد و اطمینان، از
براي پي بردن به اهداف سايتهاي كلاهبرداري در اينترنت بايد دو عامل را در نظر داشت يكي شناخت كلاهبرداران و ديگر بستر كلاهبرداري كه، اينترنت ميباشد. هميشه افراد فرصت طلب و سودجو براي رسيدن به اهداف نامشروع و ثروتهاي بادآورده
مروری بر ترفندهای امنیتی 1- نام Admin ها را تغییر دهید تغییر نام حسابهای كاربری دارای حق دسترسی بالا به چیزی غیر از administrator، به عنوان یك دفاع امنیتی مطرح میشود. این استراتژی ساده امنیتی به خوبی كار میكند،
کليک دزدی يا Clickjacking چیست؟ کليک دزدی يا «Clickjacking» روش هوشمندانهای است که هکرها برای ترغيب کاربران به کليک کردن روی آيکن و يا فايلی ويروسی به کار میگيرند. در اين روش کاربر بدون اين که بداند ممکن است با
چالشهای امنیتی و زیرساختی در مدیریت زمانبندی کلان در اکوسیستم پیچیده سازمانهای دولتی (B2G) و نهادهای بزرگ خصوصی، مدیریت زمان و هماهنگی جلسات فراتر از یک نیاز اداری ساده است؛ این مقوله مستقیماً با امنیت زیرساخت ارتباطی و تخصیص بهینه
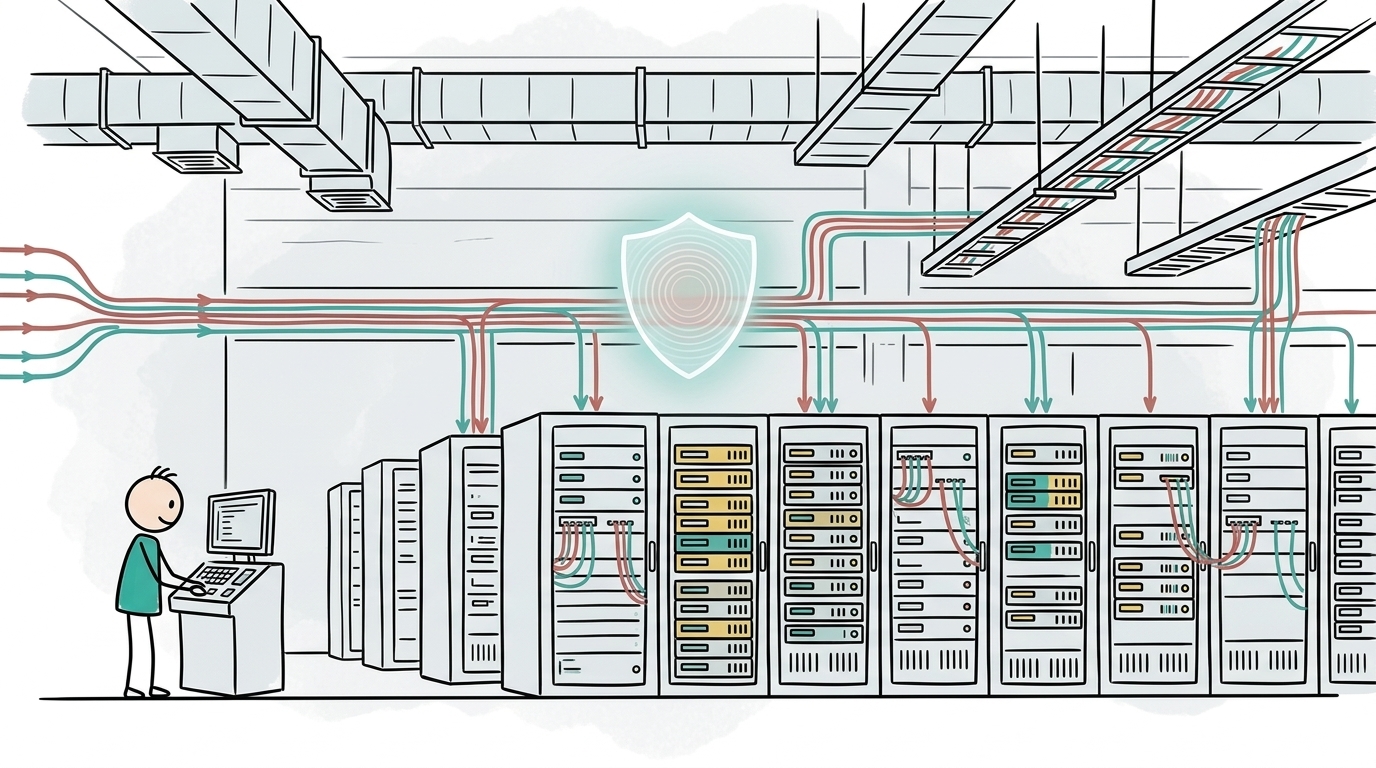
در اکوسیستمهای سازمانی بزرگ و شاید متوسط حساس، پست الکترونیک صرفاً یک ابزار ارتباطی نیست؛ بلکه شریان حیاتی تبادل دادههای حساس و گاهاً طبقهبندیشده است. به عنوان یک استراتژیست ارشد امنیت، همواره تاکید دارم که اتکا به راهکارهای امنیتی جانبی
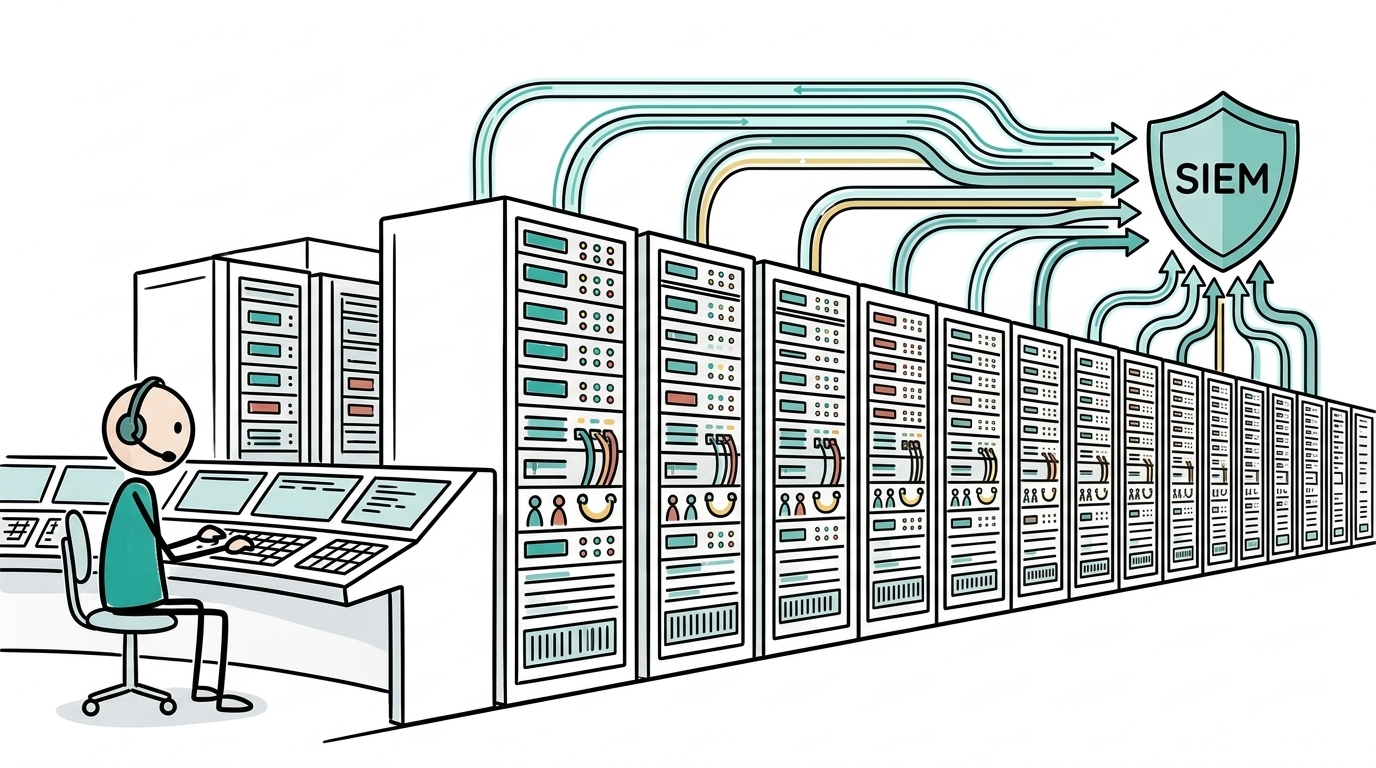
در معماری شبکههای کلان و سازمانهای دولتی (B2G)، ایمیل سرور سازمانی حساسترین شریان تبادل اطلاعات و در عین حال، اصلیترین هدف حملات پیشرفته سایبری (مانند تهدیدات مستمر پیشرفته یا APTs، کمپینهای Phishing و نفوذهای هدفمند) محسوب میشود. روزانه میلیونها رویداد
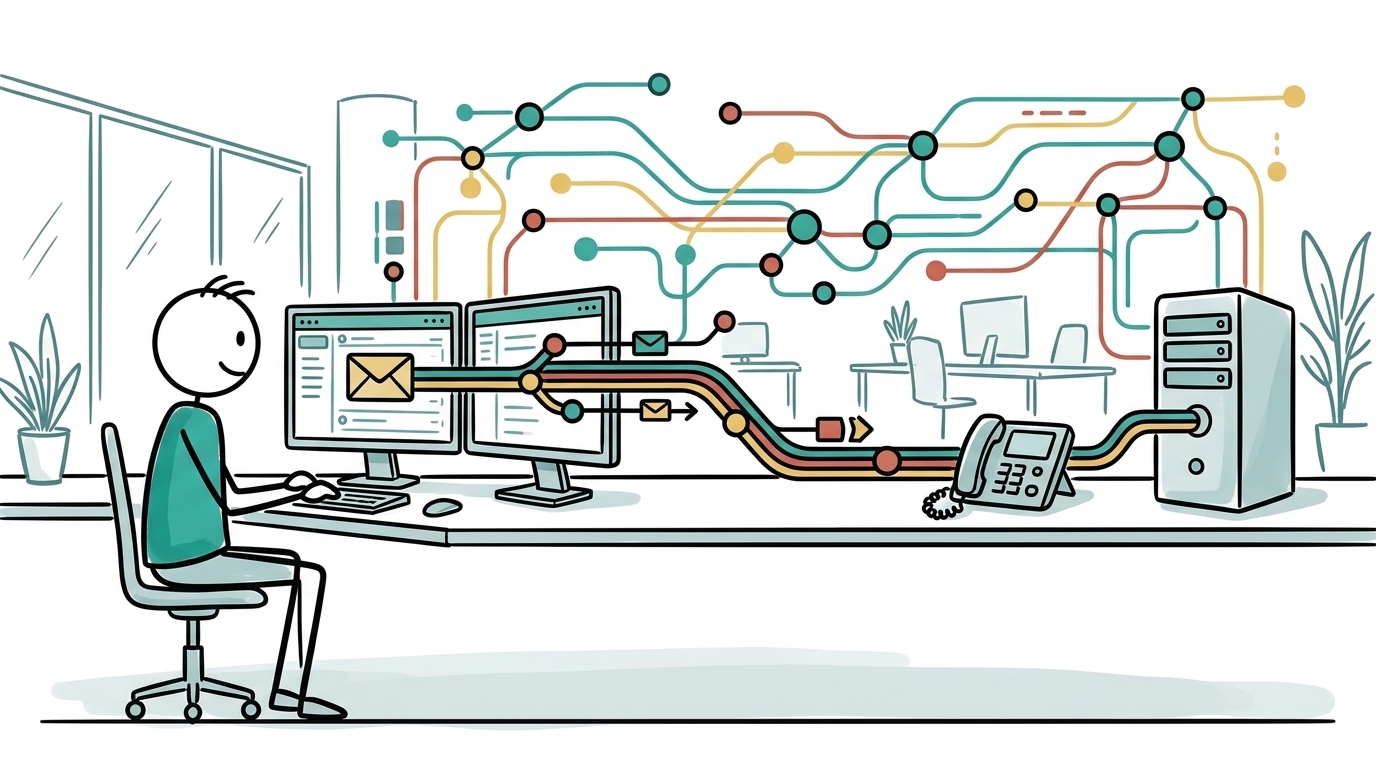
در معماری ارتباطات سازمانی مدرن، به ویژه در سازمانهای کوچک و متوسط، پراکندگی ابزارهای ارتباطی یکی از بزرگترین چالشهای زیرساختی و امنیتی محسوب میشود. استفاده از پلتفرمهای مجزا و جزیرهای برای ایمیل سازمانی و سیستمهای تلفن (PBX/VoIP)، نه تنها پیچیدگیهای
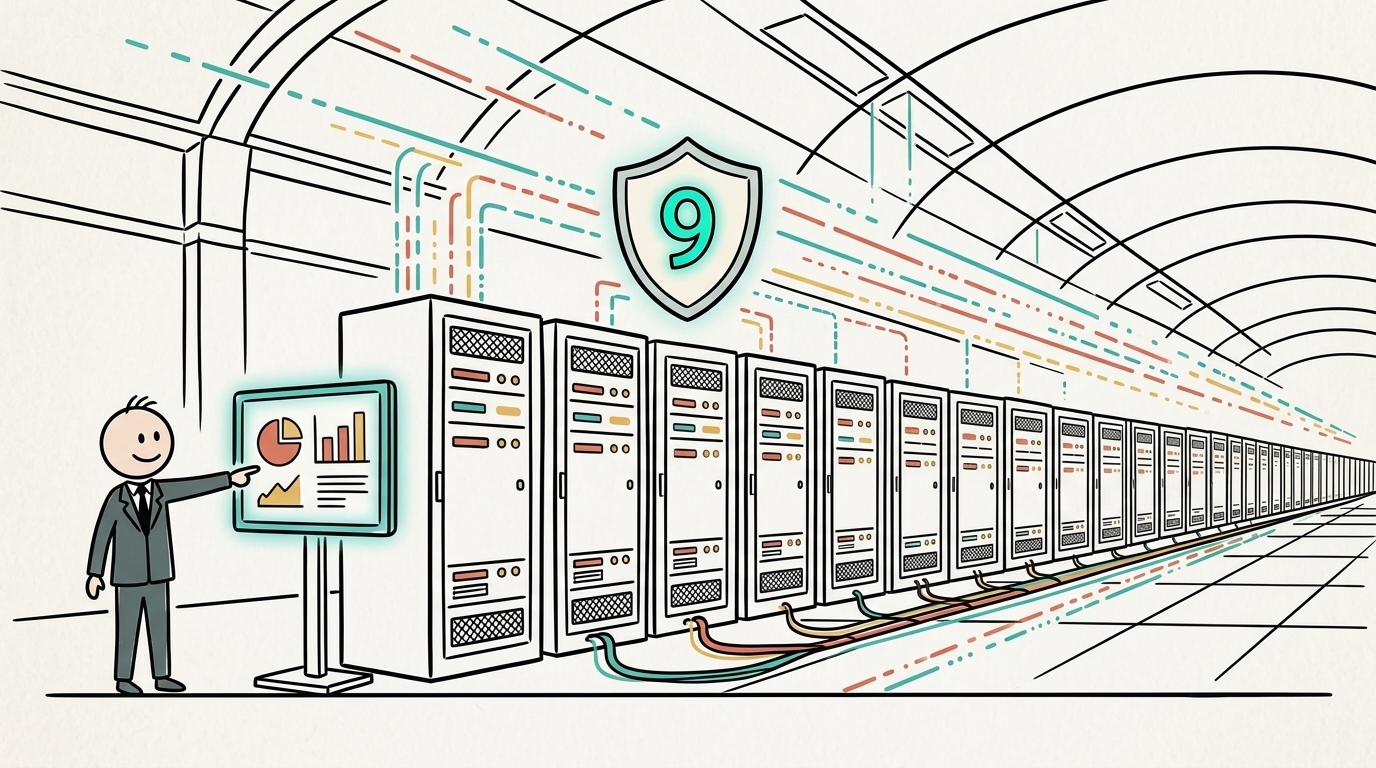
معماری امنیت کلان؛ ضرورتی غیرقابلانکار برای زیرساختهای حاکمیتی در اکوسیستم پیچیده فناوری اطلاعات امروز، حفاظت از دادههای حساس در سازمانهای دولتی (B2G) و مجموعههای عظیم تجاری (Enterprise)، دیگر با تکیه بر راهکارهای امنیتی جزیرهای امکانپذیر نیست. نفوذپذیری زیرساختهای سنتی و
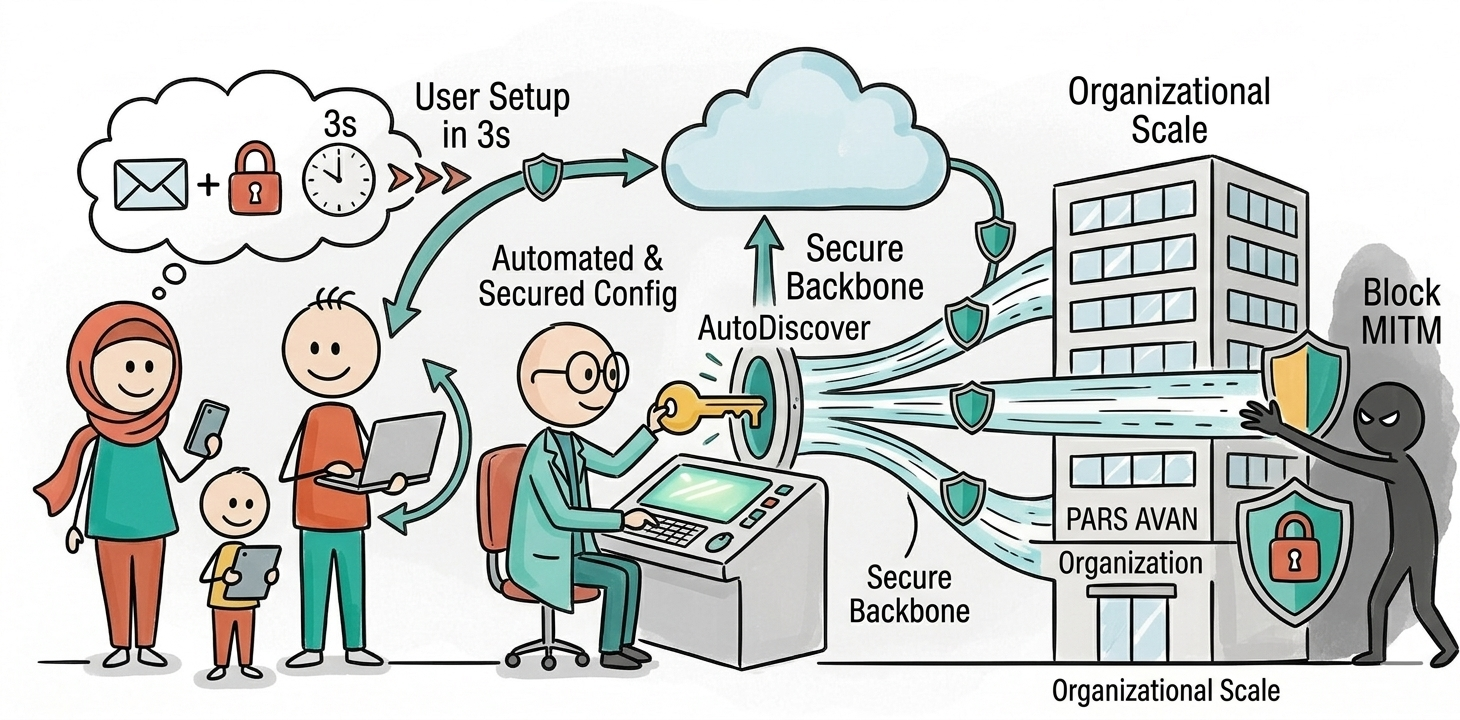
چرا AutoDiscover برای سازمانهای بزرگ حیاتی است؟ در زیرساختهای مبتنی بر Microsoft Exchange، مکانیزم AutoDiscover ستون فقرات تجربه کاربری در پیکربندی Outlook روی دسکتاپ و موبایل است. این سرویس، بدون نیاز به تنظیمات دستی پیچیده، مسیر اتصال کلاینت به میلباکس