رایجترین اشتباهات امنیتی کاربران
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
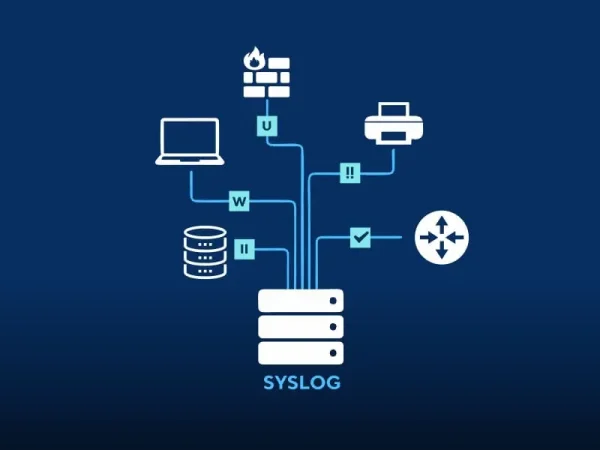
در بسیاری از مواقع تنها راه آگاهی از مشکلات و تهدیدات امنیتی نظارت دائمی و بدون وقفه لاگهای سیستم عامل است. مطالعات اخیر نشان داده است بیش از ۷۰% نفوذهای امنیتی به کمک یک عامل داخلی در سازمان صورت گرفته
۴) کلاهبرداری از طریق دوستی کلاهبرداری و فریبکاری از راه دوستی های آنلاین تقریباً قدمتی به اندازه خود دوستیهای آنلاین دارد. در این روش شیاد پس از ایجاد رابطه دوستانه با فرد مورد نظر و جلب اعتماد و اطمینان، از
براي پي بردن به اهداف سايتهاي كلاهبرداري در اينترنت بايد دو عامل را در نظر داشت يكي شناخت كلاهبرداران و ديگر بستر كلاهبرداري كه، اينترنت ميباشد. هميشه افراد فرصت طلب و سودجو براي رسيدن به اهداف نامشروع و ثروتهاي بادآورده
مروری بر ترفندهای امنیتی 1- نام Admin ها را تغییر دهید تغییر نام حسابهای كاربری دارای حق دسترسی بالا به چیزی غیر از administrator، به عنوان یك دفاع امنیتی مطرح میشود. این استراتژی ساده امنیتی به خوبی كار میكند،
کليک دزدی يا Clickjacking چیست؟ کليک دزدی يا «Clickjacking» روش هوشمندانهای است که هکرها برای ترغيب کاربران به کليک کردن روی آيکن و يا فايلی ويروسی به کار میگيرند. در اين روش کاربر بدون اين که بداند ممکن است با
یک حفره امنیتی خطرناک در یکی از استانداردهای رمزگذاری اینترنتی کشف شده که کارشناسان بر پایه ویژگیهایی آن را “خونریزی” نامیدهاند اما این حفره دست هکرها را به چه اطلاعاتی میرساند؟ چه کسانی در معرض خطرند؟ “SSL” برای بیشتر افراد
شمای کلی شبکه جاسوسی NSA زمانی که فعالیت اجرایی مرکز یوتا شروع شود، در اصل تبدیل خواهد شد به شبکه ابری NSA. این مرکز توسط دادههای جمع آوری شده توسط ماهوارههای جاسوسی آژانس، ایستگاههای فرامنطقه ای، و اتاقهای مراقبتی در
باد بهاری در این شهر غبارگرفته، ابهامی با خود دارد و بوتههای سبز-قهوه ای گیاهان در وزش آن خِش و خِش میکنند. در میان سلسله کوههای واساچ در شرق و اوکر در غرب، شهر کوچک بلافدیل (Bluffdale) در یوتای امریکا،
پریسم برنامهای است که توسط سازمان امنیت ملی ایالات متحده راه اندازی شده و از آن برای جمع آوری داده های الکترونیکی کاربران از منابعی که در واقع همان خدمات دهندگان اصلی اینترنتی مانند جی میل، فیسبوک، اوت لوک و
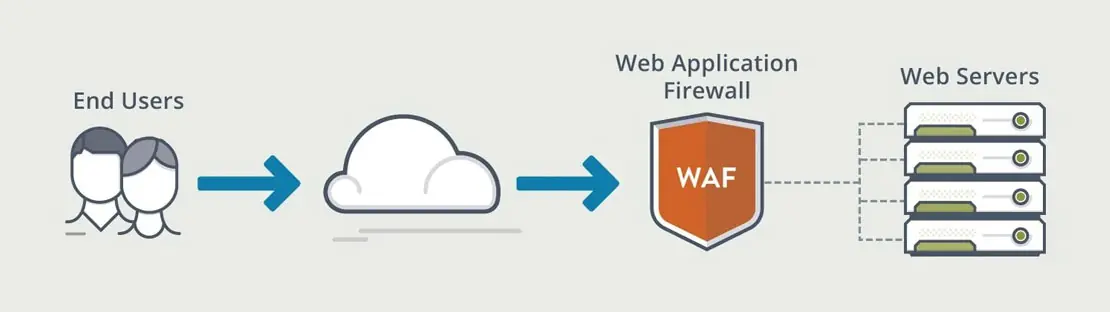
هکرها میتوانند به راحتی با استفاده از نقاط ضعف وب سرور شما اقدام به سرقت اطلاعات، دسترسی غیر مجاز به اطلاعات و یا آلوده کردن سیستمها بپردازند. آنها به سادگی و بدون توجه به امنیت در نظر گرفته شده برای
استاندارد ISO 27001 چیست؟ استاندارد ISO 27001 یک استاندارد بینالمللی است که زمینه مناسبی را برای طراحی و استقرار سیستم مدیریت امنیت اطلاعات (ISMS) و ارزیابی آن در سازمانها و بهره گیری از منافع این رویکرد فراهم میآورد. در حقیقت