اخبار و مقالات امنیت اطلاعات سایبری

مقالات آموزشی

شرکت‌های ارایه‌دهنده خدمات اینترنت چگونه می‌توانند برای مشتریان ارزشی پایدار ایجاد کنند؟

ارزش‌آفرینی پایدار در صنعت اینترنت؛ راهکارهایی برای ISPها

با توجه به تعداد گزینه‌های بی‌شمار ISPهای در دسترس مشتریان، این شرکت‌ها معمولاً نمی‌توانند به راحتی در بین رقبا متمایز شوند. البته اینترنت عضو جدایی‌ناپذیر زندگی امروزی است بنابراین ISPها آزادی عمل و امکان آشنایی با مشتریان در سطوح عمیق‌تر

خواندن ادامه»
DKIM چیست و چه اهمیتی دارد؟

DKIM چیست و چه اهمیتی دارد؟

با رشد روزافزون حملات سایبری مبتنی بر ایمیل، توجه شرکت‌ها به تکنیک‌های احراز هویت برای ایمن‌سازی محیط ایمیل بیشتر شده است. در مقاله معرفی مهم‌ترین پروتکل‌های امنیت ایمیل تعدادی از پروتکل‌های امنیتی را به صورت مختصر بررسی کردیم. در این

خواندن ادامه»
مانور امنیت سایبری

مانور امنیت سایبری

در مانور امنیت سایبری، قابلیت سازمان برای تشخیص، بررسی و واکنش به موقع و کارآمد به حوادث سایبری ارزیابی می‌شود. با این وجود بر اساس آمار و نتایج تحقیقات کارشناسان ISF، بسیاری از شرکت‌های جهانی و پیشگام تاکنون هیچ اقدامی

خواندن ادامه»
با ابزار Healthcheck امنیتی ISF، نقاط ضعف‌های کنترل‌های حیاتی را به صفر برسانید

کاهش نقاط ضعف‌ کنترل حیاتی با ابزار Healthcheck امنیتی ISF

با توجه به افزایش تعداد و پیچیدگی تهدیدات سایبری و جهت حفظ امنیت اطلاعات باید ابزارها، سیاست‌ها و روش‌های امنیتی سازمان‌تان هم رشد و تکامل پیدا کنند. در هر صورت با وجود اولویت‌های مختلفی که در رقابت با یکدیگر هستند،

خواندن ادامه»
ارزیابی آمادگی برای اعتماد صفر توسط کارشناسان ISF

ارزیابی آمادگی برای اعتماد صفر توسط کارشناسان ISF

این مطلب با هدف کمک به مدیران ارشد امنیت اطلاعات و تیم‌های ارشد امنیت، تیم‌های مدیریت و ارزیابی ریسک، مسئولان بازرسی و رعایت الزامات، مسئولان امنیت، مدیران کسب‌وکار و پیروی از استانداردهای قانونی طراحی شده است. ISF یک طرح ارزیابی

خواندن ادامه»
ISF چگونه برای سازمان‌ها ارزش‌آفرینی می‌کند؟

ISF چگونه برای سازمان‌ها ارزش‌آفرینی می‌کند؟

ISF یک مرجع پیشرو در حوزه‌های سایبری، امنیت اطلاعات و مدیریت ریسک است. ISF یک سازمان کاملاً مستقل و غیرانتفاعی است و با تحقیق و همکاری، طراحی ابزارهای کاربردی و ارائه راهنمایی‌های مفید به مشکلات مهم در حوزه مدیریت ریسک‌های

خواندن ادامه»
HeartBleed

همه‌چیز درباره آسیب‌پذیری خونریزی قلبی (HeartBleed) قسمت اول

 یک حفره امنیتی خطرناک در یکی از استانداردهای رمزگذاری اینترنتی کشف شده که کارشناسان بر پایه ویژگی‌هایی آن را “خونریزی” نامیده‌اند اما این حفره دست هکرها را به چه اطلاعاتی می‌رساند؟ چه کسانی در معرض خطرند؟ “SSL” برای بیشتر افراد

خواندن ادامه»
شبکه جاسوسی NSA

بزرگترین مرکز جاسوسی دنیا (قسمت دوم)

شمای کلی شبکه جاسوسی NSA زمانی که فعالیت اجرایی مرکز یوتا شروع شود، در اصل تبدیل خواهد شد به شبکه ابری NSA. این مرکز توسط داده‌های جمع آوری شده توسط ماهواره‌های جاسوسی آژانس، ایستگاه‌های فرامنطقه ای، و اتاق‌های مراقبتی در

خواندن ادامه»
شبکه جاسوسی NSA

بزرگترین مرکز جاسوسی دنیا (قسمت اول)

باد بهاری در این شهر غبارگرفته، ابهامی با خود دارد و بوته‌های سبز-قهوه ای گیاهان در وزش آن خِش و خِش می‌کنند. در میان سلسله کوه‌های واساچ در شرق و اوکر در غرب، شهر کوچک بلافدیل (Bluffdale) در یوتای امریکا،

خواندن ادامه»
پریسم

پریسم چیست؟!

پریسم برنامه‌ای است که توسط سازمان امنیت ملی ایالات متحده راه اندازی شده و از آن برای جمع آوری داده‌ های الکترونیکی کاربران از منابعی که در واقع همان خدمات دهندگان اصلی اینترنتی مانند جی میل، فیسبوک، اوت لوک و

خواندن ادامه»

محافظت از وب سرورها (Web Server Protection)

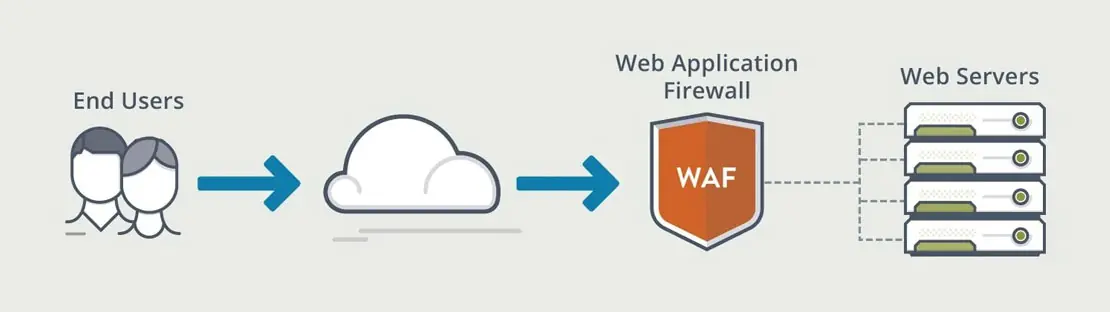
هکرها می‌توانند به راحتی با استفاده از نقاط ضعف وب سرور شما اقدام به سرقت اطلاعات، دسترسی غیر مجاز به اطلاعات و یا آلوده کردن سیستم‌ها بپردازند. آن‌ها به سادگی و بدون توجه به امنیت در نظر گرفته شده برای

خواندن ادامه»
ISO 27001

مروری بر کنترل‌های اجباری در استاندارد ISO 27001

استاندارد ISO 27001 چیست؟ استاندارد ISO 27001 یک استاندارد بین‌المللی است که زمینه مناسبی را برای طراحی و استقرار سیستم مدیریت امنیت اطلاعات (ISMS) و ارزیابی آن در سازمانها و بهره گیری از منافع این رویکرد فراهم می‌آورد. در حقیقت

خواندن ادامه»

اخبار پارس آوان