رایجترین اشتباهات امنیتی کاربران
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
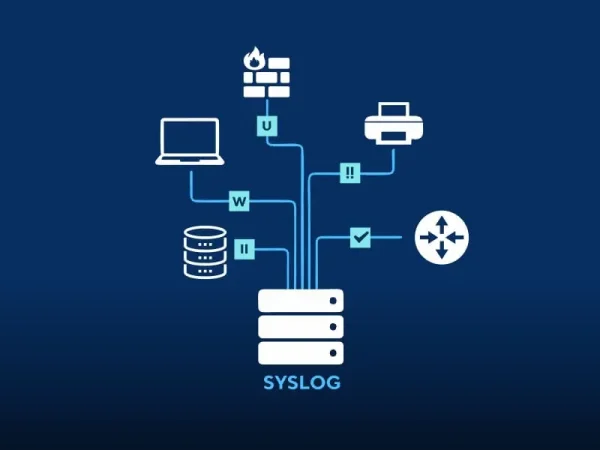
در بسیاری از مواقع تنها راه آگاهی از مشکلات و تهدیدات امنیتی نظارت دائمی و بدون وقفه لاگهای سیستم عامل است. مطالعات اخیر نشان داده است بیش از ۷۰% نفوذهای امنیتی به کمک یک عامل داخلی در سازمان صورت گرفته
۴) کلاهبرداری از طریق دوستی کلاهبرداری و فریبکاری از راه دوستی های آنلاین تقریباً قدمتی به اندازه خود دوستیهای آنلاین دارد. در این روش شیاد پس از ایجاد رابطه دوستانه با فرد مورد نظر و جلب اعتماد و اطمینان، از
براي پي بردن به اهداف سايتهاي كلاهبرداري در اينترنت بايد دو عامل را در نظر داشت يكي شناخت كلاهبرداران و ديگر بستر كلاهبرداري كه، اينترنت ميباشد. هميشه افراد فرصت طلب و سودجو براي رسيدن به اهداف نامشروع و ثروتهاي بادآورده
مروری بر ترفندهای امنیتی 1- نام Admin ها را تغییر دهید تغییر نام حسابهای كاربری دارای حق دسترسی بالا به چیزی غیر از administrator، به عنوان یك دفاع امنیتی مطرح میشود. این استراتژی ساده امنیتی به خوبی كار میكند،
کليک دزدی يا Clickjacking چیست؟ کليک دزدی يا «Clickjacking» روش هوشمندانهای است که هکرها برای ترغيب کاربران به کليک کردن روی آيکن و يا فايلی ويروسی به کار میگيرند. در اين روش کاربر بدون اين که بداند ممکن است با

فرقی نمیکند شما مدیر شبکه هستید، یا کاربر کامپیوتر خانگی؛ بهرحال باید برای بروز وقایع غیر منتظره برای شبکه و کامپیوترها برنامهریزی داشته باشید. هرچه سیستمهای اطراف شما بیشتر، مسئولیتتان بیشتر خواهد بود. طرح بازیابی حوادث (DRP) به اخراج نشدن
شناسایی CTB-Locker گونههای جدید این بدافزار با نامهای BackDoor-FCKQ، Downloader-FAMV و Injector-FMZ شناسایی شدهاند. همچنین استفاده از فایل بهروز رسانی موقت (EXTRA DAT) که حاوی فرمول شناسایی آخرین گونههای بدافزار CTB-Locker میباشد نیز توصیه میشود. نحوه نصب فایل بهروزرسانی موقت از طریق
باجافزار CTB-Locker نسخه جدیدی از برنامه گروگانگیر بر پایههای دامنههای پیازی (Onion Ransomware) در چند روز اخیر منتشر شده است که به نامهای CTB-Locker جدید و یا Citroni شناخته میشود. این بدافزار از انواع بدافزار Cryptolocker محسوب میشود که تمامی
ایرانیان پس از اعراب؛ بیشترین افشای اطلاعات خصوصی بر پایه نتایج تحقیقات درباره کاربران بزرگترین شبکه اجتماعی مجازی جهان، ایرانیان پس از اعراب، بیشترین افشای اطلاعات خصوصی در این شبکه را از آن خود کردهاند، حال آنکه آمریکاییها کمترین میزان
بعضی از افراد واقعا بدون هیچگونه توجهی هر چیزی را به اشتراک میگذارند . حالا فیسبوک و توییتر و گوگل پلاس و یا هر شبکه اجتماعی دیگری ، فرق ندارد . مهم اینست که همه زندگی تان را در معرض
شناسایی ۱۳۰۰ رخنه در برنامه های کاربردی گوگل پلی با توجه به یافته های شركت ترند میكرو، بررسی حدود ۳۹۰ هزار برنامه كاربردی گوگل پلی – Google Play – نشان داد كه حدود یکهزار و ۳۰۰ برنامه به سرورهای آسیب