رایجترین اشتباهات امنیتی کاربران
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
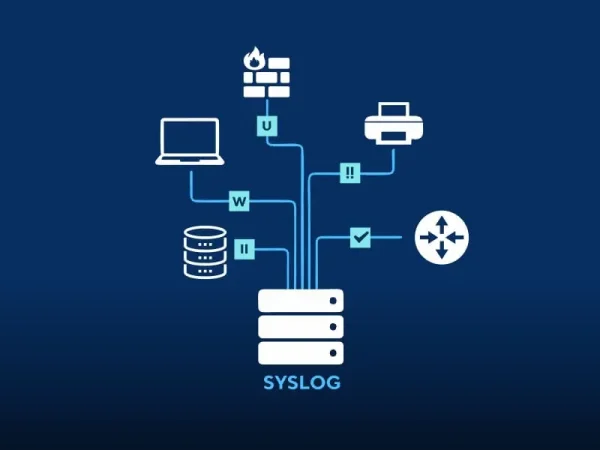
در بسیاری از مواقع تنها راه آگاهی از مشکلات و تهدیدات امنیتی نظارت دائمی و بدون وقفه لاگهای سیستم عامل است. مطالعات اخیر نشان داده است بیش از ۷۰% نفوذهای امنیتی به کمک یک عامل داخلی در سازمان صورت گرفته
۴) کلاهبرداری از طریق دوستی کلاهبرداری و فریبکاری از راه دوستی های آنلاین تقریباً قدمتی به اندازه خود دوستیهای آنلاین دارد. در این روش شیاد پس از ایجاد رابطه دوستانه با فرد مورد نظر و جلب اعتماد و اطمینان، از
براي پي بردن به اهداف سايتهاي كلاهبرداري در اينترنت بايد دو عامل را در نظر داشت يكي شناخت كلاهبرداران و ديگر بستر كلاهبرداري كه، اينترنت ميباشد. هميشه افراد فرصت طلب و سودجو براي رسيدن به اهداف نامشروع و ثروتهاي بادآورده
مروری بر ترفندهای امنیتی 1- نام Admin ها را تغییر دهید تغییر نام حسابهای كاربری دارای حق دسترسی بالا به چیزی غیر از administrator، به عنوان یك دفاع امنیتی مطرح میشود. این استراتژی ساده امنیتی به خوبی كار میكند،
کليک دزدی يا Clickjacking چیست؟ کليک دزدی يا «Clickjacking» روش هوشمندانهای است که هکرها برای ترغيب کاربران به کليک کردن روی آيکن و يا فايلی ويروسی به کار میگيرند. در اين روش کاربر بدون اين که بداند ممکن است با
تنظیم رمزهای طولانی و متشکل از کاراکترهای مختلف برای ورود به حساب کاربری ایمیل بهتر از رمزهای کوتاه هستند اما همچنان قابلیت حفظ ایمنی کامل ایمیل را ندارند. مهاجمان سایبری معمولاً از طریق حملات جستجوی فراگیر، رمزهای حسابهای ایمیل کاربران
کاربران اینترنت دائماً در حال ارسال و دریافت ایمیل هستند. روزانه میلیاردها ایمیل بین کاربران مبادله میشود. ایمیل یکی از روشهای پرکاربرد برای برقراری ارتباط بین افراد و مشاغل است. محوریت اصلی فرایند پیچیده ارسال و دریافت ایمیل پروتکل SMTP
در حملات جستجوی فراگیر، مهاجمان رمزهای مختلف را امتحان میکنند تا زمانی که رمز صحیح را تشخیص دهند. اگرچه اجرای این حمله سایبری برای شناسایی کلمات عبور ضعیف بسیار کاربردی است ولی افزایش طول رمزها ارتباط مستقیمی با کرک کردنشان
اگرچه تعداد مسیرهای اجرای حملات سایبری رو به افزایش است اما همچنان ایمیل از جمله مسیرهای پرکاربرد برای اجرای حملات هدفمند و فرصتطلبانه محسوب میشود. از طرفی با افزایش تعداد و پیچیدگی حملات سایبری، کارایی فناوریهای امنیت ایمیل سنتی کاهش

فرض کنید که یک ارایهدهنده سرویس ایمیل هستید و قصد انتقال ایمیلها و کاربران را از سیستم ایمیل فعلی خودشان به یک سیستم جدید دارید. با توجه به انواع کسبوکار سازمانها، هر جابجایی و مهاجرتی هم شرایط متفاوتی دارد. در
انواع و نقش پروتکلهای امنیت ایمیل رمزنگاری دادههای در حال انتقال، پیشگیری از جعل دامنه، احراز هویت پیامهای ارسالی از دامنههای معتبر و غیره از جمله موارد مرتبط با پروتکلهای امنیت ایمیل هستند. در ادامه پروتکلهای امنیت ایمیل و نقش