
مقایسه فایروال های Sophos XG و Fortinet FortiGate در سال ۲۰۲۶
فایروال های Sophos XG و Fortinet FortiGate در سال ۲۰۲۶ از مهمترین راهکارهای امنیت شبکه در بازار جهانی محسوب میشوند. در این راهنما، قابلیت ها، قیمت گذاری و سناریوهای کاربرد هریک بررسی می شود تا بتوانید مناسب ترین گزینه را برای نیازهای امنیتی و کسب وکار خود انتخاب کنید.
این راهنما برای رهبران فناوری اطلاعات، مدیران شبکه و کارشناسان امنیت طراحی شده است که در حال ارزیابی فایروال های نسل بعدی (NGFW) برای سازمان خود در سال ۲۰۲۶ هستند. در این متن، Sophos Firewall و Fortinet FortiGate از نظر قیمت، قابلیت ها، سهولت استفاده، مدیریت و پشتیبانی با هم مقایسه می شوند تا مشخص شود کدام یک بهتر با نیازهای امنیتی و الزامات تجاری شما همخوانی دارد.
جمع بندی سریع
- Fortinet FortiGate از نظر کلی، راهکار فایروال قوی تری است؛ به دلیل ویژگی های پیشرفته سازمانی، امکانات مدیریتی سطح بالا و سرویس های امنیتی گسترده.
- Sophos Firewall برای سازمان های با بودجه محدود ارزش بالاتری دارد؛ قیمت مناسب تر در سطح سازمانی و رابط مدیریت کاربرپسند ارائه می کند.
- FortiGate در قابلیت های امنیتی پیشرفته مانند ضدبدافزار، Sandboxing، امنیت فناوری عملیاتی (OT) و نگهداری طولانی مدت لاگ ها برتری دارد.
- Sophos برای کسب وکارهای کوچک و متوسط که به استقرار ساده، محافظت قوی و گزینه های پشتیبانی منعطف نیاز دارند، گزینه ای ایده آل است.
- هر دو پلتفرم، قابلیت های هسته ای فایروال نسل بعدی از جمله Deep Packet Inspection، فیلتر URL، پشتیبانی از SD-WAN و مسیریابی پویا را ارائه می کنند.
هر دو فایروال Sophos Firewall و Fortinet FortiGate ابزارهای قدرتمندی برای محافظت از شبکه سازمان در برابر تهدیدات هستند. Sophos انتخابی مناسب برای تیم هایی با بودجه محدود یا سازمان هایی است که به رابط کاربری بسیار ساده نیاز دارند. Fortinet برای سازمان هایی با هر اندازه ای، به ویژه آنهایی که به قابلیت های پیشرفته نیاز دارند، بسیار مناسب است.
- Sophos Firewall: مناسب تر از نظر هزینه، پشتیبانی و نیازهای تیم های کوچک (کوچک ترین Applianceها حدود ۴۰۰ تا ۱۰۰۰ دلار)
- Fortinet FortiGate: بهتر از نظر امکانات، سهولت استفاده و مدیریت (کوچک ترین Applianceها حدود ۳۰۰ تا ۱۰۰۰ دلار)
مقایسه سریع Sophos و Fortinet
در جدول زیر (در متن اصلی) برخی شباهت ها و تفاوت های Sophos Firewall و FortiGate از نظر قابلیت های کلیدی، قیمت و روش های استقرار مرور شده است. قیمت ها و جزئیات پلن ممکن است تغییر کنند؛ برای آخرین اطلاعات باید به وب سایت هر فروشنده مراجعه شود.
- میانگین قیمت شروع برای فایروال های SMB:
- Sophos: حدود ۴۰۰ تا ۱۵۰۰ دلار
- Fortinet: حدود ۲۰۰ تا ۱۶۰۰ دلار
- میانگین قیمت شروع برای فایروال های متوسط:
- Sophos: حدود ۲۳۰۰ تا ۱۳۰۰۰ دلار
- Fortinet: حدود ۲۰۰۰ تا ۲۰۰۰۰ دلار
- میانگین قیمت شروع برای فایروال های سازمانی:
- Sophos: حدود ۱۹۰۰۰ تا ۹۹۰۰۰ دلار
- Fortinet: حدود ۴۰۰۰۰ تا ۳۰۰۰۰۰ دلار
- روش های استقرار:
- Sophos: سخت افزاری، مجازی، ابری، و نصب به صورت ایمیج نرم افزاری روی سرورهای سازمان
- Fortinet: سخت افزاری، مجازی، ابری
- قابلیت های کلیدی:
- Sophos: فیلتر URL، Deep Packet Inspection، مسیریابی پویا، مدیریت لاگ، Advanced Threat Protection
- Fortinet: فیلتر URL، Deep Packet Inspection، مسیریابی پویا، مدیریت لاگ، ضدبدافزار، Privilege Access Management (بهصورت محصول مجزا)
بر اساس این ارزیابی، FortiGate به دلیل قابلیت های قوی سازمانی و توانمندی های مدیریتی، به عنوان راهکار برتر فایروال شناخته می شود. با این حال، Sophos نیز محصولی قدرتمند و بسیار محبوب میان مشتریان است، به خصوص در بازار کسب وکارهای کوچک. در ادامه، ویژگی ها، قیمت گذاری و کاربردهای مناسب هر راهکار را بررسی می کنیم.
معرفی Sophos Firewall
بهتر برای هزینه، پشتیبانی و تیم های کوچک
- امتیاز کلی: ۴ از ۵
- قابلیت های هسته ای: ۴٫۳ از ۵
- قیمت گذاری: ۴٫۸ از ۵
- سهولت استفاده: ۳٫۹ از ۵
- مدیریت و Administration: ۳٫۳ از ۵
- پشتیبانی مشتری: ۳٫۸ از ۵
- ویژگی های پیشرفته: ۲٫۹ از ۵
شرکت امنیت شبکه و endpoint Sophos، فایروال های سخت افزاری و نرم افزاری عرضه می کند. این راهکار از استقرار ابری، ماشین مجازی و همچنین نصب به صورت ایمیج نرم افزاری روی سرورهای سازمان پشتیبانی می کند. برخی قابلیت های مهم Sophos شامل فیلتر URL و مدیریت لاگ است. به دلیل رابط مدیریتی ساده و قیمت مناسب، این فایروال برای سازمان های کوچک و متوسط ایده آل است، هرچند برای سازمان های بزرگ نیز می تواند گزینه ای قدرتمند باشد.
مزایا و معایب Sophos Firewall
- مزایا:
- امتیاز بسیار خوب کاربران از نظر سهولت استفاده
- طیف گسترده ای از قابلیت های هسته ای فایروال
- چندین کانال پشتیبانی، از جمله پشتیبانی تلفنی
- معایب:
- برخی شکایات کاربران درباره گزینه های گزارش گیری (Reporting)
- عدم ارائه خدمت کاملاً مدیریت شده (Fully Managed Service) برای خود فایروال
- کمبود برخی جزئیات در حوزه سیاست های اعمال Policy و Enforcement
قابلیت های کلیدی Sophos Firewall
- مدیریت لاگ: مدیران می توانند با استفاده از فایل های لاگ Sophos، گزارش ها را مشاهده کرده و رویدادهای دستگاهها و لاگ های ممیزی را، بسته به نوع لایسنس، بررسی کنند.
- افزونه تهدیدشناسی (Threat Intelligence): محصول Intelix که با سایر محصولات Sophos یکپارچه است، به محافظت در برابر حملات Zero-Day کمک می کند.
- Deep Packet Inspection: موتور DPI در Sophos Firewall ترافیک را به صورت عمیق بررسی کرده و ترافیک مخرب را مسدود می کند؛ بدون آنکه اثر محسوسی روی عملکرد کلی ترافیک داشته باشد.
- گروه بندی فایروال ها: مدیران می توانند چند فایروال را در قالب یک گروه تعریف کرده و تغییرات را به جای اعمال روی هر فایروال، روی کل گروه اعمال کنند.
- Advanced Threat Protection: با استفاده از معیارهای دقیق تر مانند استثناهای مبتنی بر IP و Host، می توان بسیار جزئی مشخص کرد کدام نوع ترافیک پذیرفته یا مسدود شود.
برای مطالعه بیشتر، در متن اصلی سایت، لینک بررسی عمیق Sophos Firewall، امکانات و قیمت گذاری آن ارائه شده است.
معرفی Fortinet FortiGate
بهتر برای قابلیت ها، سهولت استفاده، مدیریت و نیازهای سازمانی
- امتیاز کلی: ۴٫۳ از ۵
- قابلیت های هسته ای: ۴٫۳ از ۵
- قیمت گذاری: ۴٫۵ از ۵
- سهولت استفاده: ۴٫۵ از ۵
- مدیریت و Administration: ۵ از ۵
- پشتیبانی مشتری: ۳٫۴ از ۵
- ویژگی های پیشرفته: ۳ از ۵
FortiGate محصول فایروال شرکت امنیت شبکه Fortinet است که گزینه های استقرار متنوعی، از جمله ماشین مجازی و مدیریت چندفایرواله از طریق FortiManager دارد. این راهکار یک سال نگه داری لاگ و گزینه های افزونگی مانند کلاسترینگ و پروتکل های High Availability را ارائه می کند. مدیران می توانند در پورتال FortiManager، نمودارها و داشبوردهای محیط فایروال خود را مشاهده کرده و از آن به عنوان کنسول مدیریتی اصلی برای محصولات FortiGate استفاده کنند.
مزایا و معایب FortiGate
- مزایا:
- قابلیت های گسترده در حوزه امنیت شبکه
- امکان استفاده از سرویس های FortiGuard Labs
- دسترس پذیری به صورت خدمت مدیریت شده (Managed Service)
- معایب:
- عدم ارائه پشتیبانی ایمیلی یا Live Chat
- کمبود برخی امکانات در زمینه سیاست های اعمال مبتنی بر Attribute یا Tag
- قیمت بالای برخی Applianceها
قابلیت های کلیدی FortiGate
- گزارش ها: مدیران Fortinet می توانند گزارش ها را به صورت محلی یا از طریق FortiGate Cloud تولید و زمان بندی کنند.
- گزینه های مسیریابی: مسیریابی پویا و مبتنی بر Policy به سازمان ها کمک می کند عملکرد شبکه را بهینه و ترافیک را کارآمدتر هدایت کنند.
- فیلتر URL: با استفاده از سرویس FortiGuard، می توان URLها را برای شناسایی بدافزار، فیشینگ یا سرقت اعتبار فیلتر کرد.
- Sandboxing: با محصول FortiSandbox، سازمان ها می توانند نمونه های ترافیک، URLها و فایل های سیستمی را برای کشف رفتار مشکوک یا تهدیدات فعال تحلیل کنند.
- ضدبدافزار: سرویس ضدبدافزار FortiGuard Labs به شناسایی تهدیداتی مانند ویروس ها کمک می کند.
مقایسه قیمت گذاری: برتری با Sophos
- فایروال های دسکتاپ و SMB:
- Sophos: مدل ها از حدود ۴۰۰ تا ۱۵۰۰ دلار شروع می شوند.
- Fortinet: مدل ها از حدود ۲۰۰ تا ۱۶۰۰ دلار شروع می شوند.
- فایروال های میان رده:
- Sophos: مدل ها از حدود ۲۳۰۰ تا ۱۳۰۰۰ دلار.
- Fortinet: مدل ها از حدود ۲۰۰۰ تا ۲۰۰۰۰ دلار.
- فایروال های سازمانی و مراکز داده:
- Sophos: مدل ها از حدود ۱۹۰۰۰ تا ۹۹۰۰۰ دلار.
- Fortinet: مدل ها از حدود ۴۰۰۰۰ تا ۳۰۰۰۰۰ دلار.
نتیجه: هر دو راهکار به طور کلی برای SMBها گزینه های مناسبی محسوب می شوند، اما Sophos به دلیل داشتن مدل های سازمانی مقرون به صرفه تر، در این بخش پیشتاز است.

Fortinet مدل های مختلفی از فایروال های شاخۀی، میان رده/کمپوس و مراکز داده را، به همراه گزینه FortiGate-as-a-Service ارائه می کند. ارزان ترین مدل (۴۰F) حدوداً از ۳۶۰ دلار شروع می شود. مدل های میان رده، از ۱۰۰F با شروع حدود ۲۰۰۰ دلار تا ۹۰۰G با شروع حدود ۲۰۰۰۰ دلار متغیرند. مدل های سازمانی از حدود ۴۰۰۰۰ دلار آغاز می شوند و تا صدها هزار دلار می رسند.

Sophos نیز ساختار قیمتی مشابهی دارد؛ شامل مدل های دسکتاپ، سری میان رده XGS 1U و سری بزرگ تر XGS 2U. قیمت پایه کوچک ترین واحدها بین ۴۰۰ تا ۶۰۰ دلار است و Applianceهای میان رده بین ۲۰۰۰ تا ۲۰۰۰۰ دلار قیمت دارند. مشتریان سازمانی برای مدل های ۲U باید بین ۱۹۰۰۰ تا ۹۹۰۰۰ دلار پرداخت کنند. توجه داشته باشید که معمولاً قیمت های شروع، صرفاً مربوط به سخت افزار است و ماژول های حفاظتی افزوده مانند Xstream را شامل نمی شود.
مقایسه قابلیت های هسته ای: نتیجه مساوی
- ابزارهای گزارش گیری: هردو دارند.
- پشتیبانی از SD-WAN: هردو دارند.
- Zero Trust Network Access: از طریق محصولات دیگر هر فروشنده ارائه می شود.
- Deep Packet Inspection: هردو دارند.
- فیلتر URL: هردو دارند.
- مسیریابی پویا یا مبتنی بر Policy: هردو از هر دو نوع پشتیبانی می کنند.
نتیجه: هر دو راهکار Sophos و Fortinet از نظر قابلیت های هسته ای امنیت و مدیریت شبکه بسیار قوی هستند.
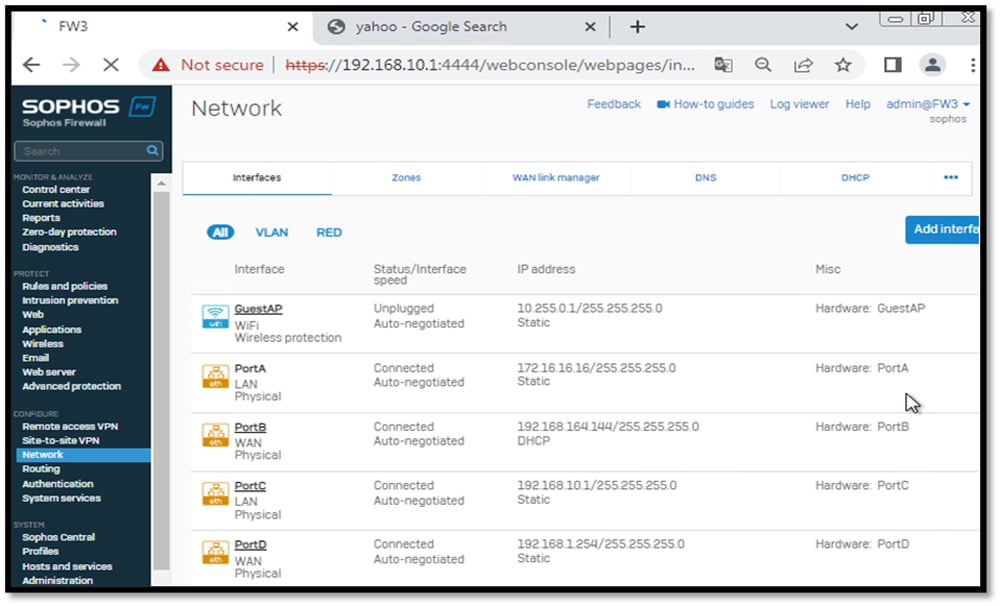
Sophos ویژگی های استاندارد فایروال های نسل بعدی مانند فیلتر URL برای آدرس های مخرب و بازرسی عمیق بسته ها را ارائه می کند. این راهکار اجازه می دهد مدیران، مسیریابی را هم بر اساس شرایط پویا (برای انعطاف پذیری بیشتر) و هم بر اساس Policyهای از پیش تعریف شده انجام دهند. از طریق Sophos Central، که کنسول مدیریت یکپارچه برای همه محصولات Sophos است، مدیران می توانند از قالب های گزارش آماده استفاده کرده یا گزارش های سفارشی بسازند.
FortiGate نیز دارای طیف کاملی از ویژگی های پایه ای فایروال است؛ از جمله اتصال SD-WAN و تونل سازی VPN مبتنی بر IPSec. با اشتراک امنیتی FortiGuard Labs، می توان قابلیت جلوگیری از نفوذ (IPS) را برای زیرساخت شبکه فعال کرد. مشتریان Fortinet از مسیریابی پویا و مبتنی بر Policy نیز بهره مند می شوند. همچنین، Fortinet قابلیت تهدیدشناسی را از طریق FortiGuard Labs ارائه می کند که می تواند در صورت تمایل شما، هشدارهای تهدید را حتی از طریق ایمیل اطلاع رسانی کند.

مقایسه قابلیت های پیشرفته: برتری با Fortinet
- RAID داخلی: هر دو دارند.
- Sandboxing:
- Sophos: از طریق بسته Xstream
- Fortinet: از طریق FortiSandbox
- Advanced Threat Protection:
- Sophos: بله
- Fortinet: به عنوان بخشی از راهکارهای دیگر Fortinet
- امنیت فناوری عملیاتی (OT Security):
- Sophos: خیر
- Fortinet: از طریق FortiGuard Labs
- Privilege Access Management (PAM):
- Sophos: ندارد
- Fortinet: به صورت محصول مجزا در دسترس است
- ضدبدافزار:
- Sophos: به شکل اختصاصی در فایروال ارائه نشده
- Fortinet: از طریق FortiGuard Labs
نتیجه: طیف گسترده تر ویژگی های پیشرفته Fortinet، آن را به گزینه ای مناسب برای سازمان های بزرگ تبدیل می کند؛ هرچند Sophos نیز امکانات قابل توجهی دارد.
فایروال های سازمانی Sophos سری ۲U دارای RAID داخلی هستند تا عملکرد و در دسترس بودن پس از نقص سخت افزار یا شبکه حفظ شود. این افزونگی، احتمال از دست رفتن داده در زمان قطعی را کاهش می دهد. قابلیت های پیشرفته دیگر شامل Advanced Threat Protection با امکان شخصی سازی دقیق ترافیک مجاز یا مسدود و همچنین Sandboxing از طریق بسته Sophos Xstream است.

Fortinet در این حوزه به دلیل تنوع بالای قابلیت ها برای نیازهای سازمانی، یک گام جلوتر است. سرویس های FortiGuard Labs برای کاربران FortiGate، چه به صورت رایگان و چه اشتراکی، قابل دسترس است و قابلیت هایی مانند امنیت DNS و محافظت در برابر تهدیدات Zero-Day را فراهم می کند. FortiGuard Labs همچنین وصله گذاری مجازی (Virtual Patching) برای دستگاه های OT را ارائه می کند. Fortinet راهکار Sandboxing را از طریق محصول FortiSandbox در اختیار مشتریان قرار می دهد.

مقایسه سهولت استفاده: برتری با Fortinet
- پایگاه دانش / پورتال مستندات: هر دو دارند.
- کنسول مدیریت Single Pane of Glass: هر دو دارند.
- ارائه به صورت Managed Service:
- Sophos: خیر
- Fortinet: بله
- گزینه های استقرار:
- Sophos: ابری، سخت افزاری، مجازی، نصب نرم افزار روی سرورهای سازمان
- Fortinet: ابری، سخت افزاری، مجازی
نتیجه: Fortinet به دلیل داشتن گزینه Managed Service، در این بخش کمی برتری دارد؛ اگرچه هر دو محصول به سهولت استفاده معروف هستند.
Sophos به عنوان فایروالی آسان برای استفاده شناخته می شود و در میان تیم های کوچک، محبوبیت زیادی دارد. اگرچه نسخه های اولیه سری XG مشکلاتی داشتند، اما به نظر می رسد سری XGS پایدارتر و موفق تر است. مدیران می توانند تمامی فایروال های Sophos را از طریق یک کنسول واحد به نام Sophos Central مدیریت کنند که امکاناتی مانند داشبوردها و تحلیل ها را در اختیار می گذارد.

Fortinet به مشتریان اجازه می دهد FortiGate را به صورت خدمت مدیریت شده توسط خود فروشنده استفاده کنند؛ گزینه ای بسیار مناسب برای تیم هایی با زیرساخت شبکه محدود. علاوه بر این، می توان FortiGate را به صورت Appliance فیزیکی، در ابر یا روی ماشین مجازی استقرار داد. مستندات FortiGate شامل راهنماهای مدیران، یادداشت های انتشار و مراجع فنی است. به طور کلی، محصولات امنیت شبکه Fortinet در بازار فایروال ها، به عنوان راهکارهایی کاربرپسند شناخته می شوند.
در متن اصلی، اشاره شده است که می توانید درباره سایر انواع راهکارهای امنیت شبکه مانند امنیت ابری و VPN نیز بیشتر مطالعه کنید.
مقایسه قابلیت های مدیریتی (Administration): برتری با Fortinet
- مدیریت چندفایرواله:
- Sophos: از طریق Sophos Central
- Fortinet: از طریق FortiManager
- کنترل های دسترسی مبتنی بر نقش (RBAC):
- Sophos: وضعیت شفاف نیست
- Fortinet: از طریق قابلیت های مدیریت هویت و دسترسی
- داشبوردها: هر دو دارند.
- دسترسی پذیری بالا / RAID: هر دو دارند.
- نگه داری لاگ به مدت یک سال:
- Sophos: خیر (مدت زمان دقیق مشخص نشده)
- Fortinet: بله
نتیجه: Fortinet به دلیل داشتن نگه داری یک ساله لاگ ها و قابلیت هایی مانند کنترل های دسترسی مبتنی بر نقش، در حوزه مدیریت برتری دارد.
کاربران Sophos می توانند High Availability را با همگام سازی تنظیمات دو فایروال گروه بندی شده پیاده کنند تا در صورت بروز قطعی یا حمله، ترافیک به دستگاه جایگزین منتقل شود. این قابلیت، عملکرد و امنیت شبکه را حفظ می کند. پورتال اصلی Sophos یعنی Sophos Central، امکان مدیریت متمرکز همه فایروال ها را در یک مکان فراهم می کند. با این حال، مدت نگهداری لاگ ها محدود و به طور شفاف مشخص نشده است.

FortiGate به دلیل قابلیت های پیشرفته یکی از فایروال های برتر سازمانی در جهان محسوب می شود. از طریق FortiManager، مدیران شبکه و امنیت می توانند سیاست های امنیتی را تنظیم، یکپارچه سازی فنی با سایر شرکای Fortinet را تسهیل کرده و از REST APIها و اسکریپت ها استفاده کنند. Fortinet امکان نگه داری لاگ های مربوط به فایروال به مدت یک سال را فراهم کرده و گزینه های High Availability مانند کلاسترینگ را نیز ارائه می دهد.

مقایسه پشتیبانی مشتری: برتری جزئی با Sophos
- ساعات کاری تیم پشتیبانی: ۲۴/۷ برای هر دو
- پشتیبانی تلفنی: هر دو دارند
- ایمیل: هیچ کدام به عنوان کانال اصلی گزارش نشده اند
- چت زنده (Live Chat):
- Sophos: دارد
- Fortinet: ندارد
- دموی زمان بندی شده و دموی YouTube:
- هر دو: فقط دموهای زمان بندی شده؛ دموهای سلف سرویس عمومی گزارش نشده اند
- مدیر حساب فنی (TAM): در هر دو راهکار در دسترس است
نتیجه: هر دو راهکار گزینه های استاندارد پشتیبانی در صنعت را دارند، اما Sophos به دلیل داشتن چت زنده، انعطاف پذیری کانال های ارتباطی بیشتری ارائه می کند.
Sophos چندین پلن پشتیبانی ارائه می کند؛ از جمله پلنی که به طور ویژه برای تیم هایی طراحی شده که به مدیر حساب فنی نیاز دارند. کانال های پشتیبانی شامل تلفن و چت زنده است. Sophos برای اطمینان از رسیدگی سریع، درخواست های بحرانی یا با شدت بالا را فقط از طریق تلفن می پذیرد. دموهای زمان بندی شده برای همه مشتریان بالقوه قابل دسترس است؛ هرچند گزینه های دمو به صورت سلف سرویس (مانند ویدئوهای YouTube رسمی) بسیار محدود است.

Fortinet نیز مانند Sophos، پشتیبانی تلفنی ارائه می کند و شماره های متعددی برای آن در وب منتشر شده است. ایمیل یا چت زنده به عنوان کانال اصلی ذکر نشده اند، اما مشتریان به خدمات ۲۴/۷ دسترسی دارند. همچنین از طریق خدمات FortiCare، مشتریان می توانند با یک مدیر حساب فنی (TAM) همکاری کنند؛ این خدمات معمولاً به صورت Per-Device ارائه می شود و برای هر دستگاه، پشتیبانی ۲۴/۷ در نظر گرفته شده است.

چه کسانی نباید از Sophos Firewall یا Fortinet FortiGate استفاده کنند؟
اگرچه هر دو محصول، فایروال های نسل بعدی قدرتمندی هستند، اما برای تمامی سناریوها بهترین انتخاب نخواهند بود.
چه کسانی نباید از Sophos Firewall استفاده کنند؟
بهتر است اگر در یکی از دسته بندی های زیر قرار می گیرید، گزینه های دیگر را بررسی کنید:
- سازمان هایی که به فایروال کاملاً مدیریت شده نیاز دارند: Sophos برای فایروال خود، سرویس مدیریت شده کامل ارائه نمی کند.
- تیم های بزرگ که به ویژگی های سازمانی بسیار گسترده نیاز دارند: اگرچه Sophos امکانات فایروال نسل بعدی را ارائه می کند، اما شاید نسبت به برخی رقبا از جمله Fortinet قابلیت های پیشرفته کمتری داشته باشد.
- مدیرانی که به نگه داری طولانی مدت لاگ ها نیاز دارند: مدت نگهداری لاگ های فایروال در Sophos شفاف نیست و اگر به نگه داری یک ساله نیاز دارید، ممکن است محدودیت ساز شود.
چه کسانی نباید از Fortinet FortiGate استفاده کنند؟
در موارد زیر بهتر است راهکار دیگری را مدنظر قرار دهید:
- استارتاپ ها یا کسب وکارهایی که ارزان ترین فایروال ممکن را می خواهند: هرچند Fortinet گزینه های کم هزینه نیز دارد، اما ممکن است برای برخی استارتاپ ها و SMBها همچنان گران باشد.
- تیم هایی که به سیاست های مبتنی بر Tag یا Attribute نیاز دارند: Fortinet اطلاعات محدودی در مورد Policy Enforcement مبتنی بر برچسب ها یا Attributeها منتشر کرده است.
- مدیرانی که به پشتیبانی ایمیلی یا چت زنده نیاز دارند: Fortinet عمدتاً کانال تلفن را ارائه می کند و اگر به ایمیل یا چت زنده نیاز دارید، باید گزینه دیگری را جستوجو کنید.
سه جایگزین برتر برای Sophos Firewall و Fortinet FortiGate
اگرچه Sophos Firewall و Fortinet FortiGate از بهترین گزینه های فایروال سازمانی هستند، اما ممکن است برای همه تیم ها ایده آل نباشند. در این صورت می توانید به Palo Alto NGFW، Check Point Quantum و Juniper Networks SRX Series هم توجه کنید.
Palo Alto NGFW
شرکت بزرگ امنیت شبکه Palo Alto Networks چندین مدل فایروال نسل بعدی برای محیط های شاخۀی، پردیس (Campus)، مراکز داده، ابر و شبکه های موبایل 5G ارائه می کند. روش های استقرار شامل ابر، کانتینر، ماشین مجازی و سخت افزار است. فایروال های سخت افزاری در قالب سری PA-Series عرضه می شوند و قابلیت هایی مانند رمزگشایی ترافیک، سیاست های دسترسی مبتنی بر کاربر و تشخیص تهدید مبتنی بر یادگیری ماشین ارائه می دهند.
Palo Alto معمولاً در رده بندی قیمت، در بخش بالای بازار قرار دارد و گزینه ای مناسب برای سازمان های بزرگ است که بودجه لازم برای امنیت سطح بالا و قابلیت های پیشرفته را دارند. برای دریافت قیمت دقیق سری های PA، VM و CN باید با تیم فروش Palo Alto تماس بگیرید.

Check Point Quantum
Check Point Software Technologies سری فایروال های Quantum Gateway را برای سازمان ها در محیط های مختلف، از جمله محیط های خشن مانند نیروگاه ها و سایت های ساختمانی عرضه می کند. قابلیت های کلیدی این فایروال شامل ابزارهای جلوگیری از تهدید، APIها برای یکپارچه سازی با SOCهای ثالث و امکان خوشه بندی (Clustering) و Hyperscale است.
اگر سازمان شما به Sandboxing بدافزار نیاز دارد، می توانید محصول Check Point SandBlast را به Quantum Gateway اضافه کنید که قابلیت های Sandboxing و محافظت در برابر Zero-Day را فراهم می کند. برای اطلاع از قیمت باید مستقیماً با Check Point تماس بگیرید؛ اما در متن اصلی اشاره شده است که قیمت Reseller برای مدل Quantum 16200 با اشتراک SandBlast از حدود ۱۱۷ هزار دلار شروع می شود.

Juniper Networks SRX Series
سری SRX از Juniper Networks، فایروال هایی با قابلیت هایی مانند اتصال WAN، جلوگیری از نفوذ، آنتی ویروس و کنترل های فایروال مبتنی بر نقش ارائه می کند. Juniper سیستم عامل اختصاصی خود با نام Junos را دارد که تمامی فایروال ها را تغذیه می کند. مدیران می توانند با استفاده از Juniper Security Director Cloud، که یک رابط کاربری واحد است، سیاست های امنیتی را تعریف و اعمال کرده و به شناسایی تهدیدات شبکه کمک کنند.
سری SRX برای محیط های مجازی و کانتینری ایده آل است و فایروال مجازی vSRX را ارائه می کند. می توان vSRX را از طریق ارائه دهندگان ابری مانند AWS تهیه کرد؛ در متن اصلی، قیمت نرم افزار vSRX در AWS حدود ۰٫۶۵ دلار در ساعت ذکر شده است. همچنین قیمت سخت افزار SRX300 بین ۶۰۰ تا ۸۰۰ دلار عنوان شده است.
در متن اصلی، تصویرسازی هایی از محیط های مدیریتی این محصولات با ذکر منبع ManageEngine ارائه شده است و همچنین به راهنمای دیگری برای بررسی سایر NGFWها از جمله Forcepoint و Cisco ارجاع داده شده است.

روش مقایسه Sophos Firewall و Fortinet FortiGate
برای مقایسه، یک روبریک ارزیابی طراحی شده است که شامل شش دسته اصلی موردنیاز خریداران فایروال است. هر دسته بر اساس اهمیت، وزن متفاوتی دارد و هر کدام شامل چندین زیرشاخص است. سپس بررسی شده است که Sophos و Fortinet تا چه اندازه این زیرشاخص ها را پوشش می دهند. این شش دسته شامل قابلیت های هسته ای، قیمت گذاری Applianceها، سهولت استفاده، قابلیت های مدیریتی، گزینه های پشتیبانی و ویژگی های پیشرفته است.
قابلیت های هسته ای – ۲۵٪
در این بخش بررسی شده است که آیا Sophos و Fortinet طیف گسترده ای از قابلیت های اصلی مانند Deep Packet Inspection، فیلتر URL و پشتیبانی از SD-WAN را ارائه می کنند یا خیر. همچنین اختصاصی بودن سیستمعامل فایروال نیز مدنظر قرار گرفته است.
قیمت گذاری – ۲۰٪
قیمت Applianceهای سخت افزاری شامل دستگاه های دسکتاپ، فایروال های میان رده و تجهیزات سازمانی مقایسه شده است. همچنین در دسترس بودن و مدت نسخه های آزمایشی (Free Trial) بررسی شده است.
سهولت استفاده – ۲۰٪
در این بخش، قابلیت استفاده Sophos Firewall و FortiGate بررسی شده است؛ شامل در دسترس بودن مستندات، نحوه تعریف قوانین و Policyهای فایروال، تعداد و نوع گزینه های استقرار و این که آیا فایروال به صورت Managed Service نیز عرضه می شود یا خیر.
مدیریت (Administration) – ۱۵٪
برای تحلیل قابلیت های مدیریتی، ابزارهایی مانند نگه داری لاگ، کنترل دسترسی مبتنی بر نقش و گزینه های High Availability بررسی شده است. همچنین مشخص شده که آیا سیستم مدیریت فایروال امکان مشاهده همه Instanceهای فایروال یک فروشنده در یک کنسول واحد را فراهم می کند یا خیر.
پشتیبانی مشتری – ۱۰٪
در این بخش، ساعات در دسترس بودن تیم پشتیبانی و کانال هایی نظیر تلفن، ایمیل و چت زنده بررسی شده است. همچنین نوع دموها و اینکه آیا هر فروشنده مدیر حساب فنی ارائه می کند یا نه، ارزیابی شده است.
ویژگی های پیشرفته – ۱۰٪
قابلیت های پیشرفته ای مانند RAID داخلی، دسترسی به Sandboxها، Advanced Threat Protection، نوع سیاست های اعمال و قابلیت های Privilege Access Management در این بخش تحلیل شده است.
سوالات متداول درباره Sophos Firewall و Fortinet FortiGate
کدام فایروال به طور کلی بهتر است: Sophos یا Fortinet؟
Fortinet FortiGate برای اکثر سازمان ها به دلیل قابلیت های امنیتی پیشرفته، ابزارهای مدیریت سازمانی و مجموعه ویژگی های گسترده، راهکار قوی تری محسوب می شود. با این حال، Sophos همچنان گزینه ای عالی برای کسب وکارهایی است که مقرون به صرفه بودن و سهولت استفاده را در اولویت قرار می دهند.
آیا Sophos Firewall از Fortinet FortiGate مقرون به صرفه تر است؟
در اغلب موارد، بله. Sophos معمولاً مدل های سازمانی ارزان تری ارائه می کند و برای کسب وکارهای کوچک و متوسط قیمت گذاری رقابتی تری دارد. هرچند Fortinet مدل های ارزان قیمت نیز ارائه می کند، اما مدل های سازمانی آن می توانند به مراتب گران تر باشند.
کدام فایروال برای کسب وکارهای کوچک مناسب تر است؟
Sophos Firewall معمولاً گزینه مناسب تری برای کسب وکارهای کوچک است؛ به دلیل رابط مدیریت شهودی، هزینه پایین تر و گزینه های پشتیبانی قوی. این محصول برای تیم هایی با منابع محدود IT، طراحی شده تا استقرار و مدیریت آسانتری داشته باشد.
کدام فایروال برای سازمان های بزرگ بهتر است؟
Fortinet FortiGate به دلیل سرویس های امنیتی پیشرفته، مدیریت متمرکز از طریق FortiManager، نگه داری طولانی تر لاگ ها و دامنه وسیع قابلیت های سازمانی، معمولاً گزینه ای مناسب تر برای سازمان های بزرگ است.
آیا Sophos و Fortinet از استقرار ابری پشتیبانی می کنند؟
بله. هر دو Sophos Firewall و Fortinet FortiGate از استقرار ابری، مجازی و سخت افزاری پشتیبانی می کنند. علاوه بر این، Sophos امکان استقرار ایمیج نرم افزاری فایروال روی سرورهای داخلی سازمان را نیز فراهم کرده است.
آیا هر دو فایروال، Deep Packet Inspection دارند؟
بله. هر دو محصول قابلیت Deep Packet Inspection (DPI) را برای تحلیل و مسدودسازی ترافیک مخرب در عین حفظ عملکرد شبکه، ارائه می کنند.
کدام فایروال قابلیت های قوی تری برای محافظت در برابر تهدیدات دارد؟
به طور کلی Fortinet با تکیه بر FortiGuard Labs، سرویس های ضدبدافزار، Sandboxing، امنیت DNS و تشخیص تهدیدات Zero-Day، در این زمینه قدرتمندتر است. در مقابل، Sophos نیز از طریق Intelix و سرویس های Xstream، Advanced Threat Protection و تهدیدشناسی پیشرفته را ارائه می کند.
آیا یکی از این فروشندگان، سرویس فایروال مدیریت شده ارائه می کند؟
Fortinet گزینه های Managed Service برای سازمان هایی دارد که می خواهند مدیریت فایروال به طور کامل توسط فروشنده انجام شود. Sophos در حال حاضر سرویس اختصاصی Managed Firewall برای فایروال خود ارائه نمی کند.
بهترین جایگزین ها برای Sophos و Fortinet کدامند؟
از مهم ترین جایگزین ها می توان به Palo Alto Networks NGFW، Check Point Quantum و Juniper Networks SRX Series اشاره کرد. این راهکارها نیز قابلیت های امنیتی سازمانی پیشرفته دارند و بسته به اندازه سازمان، بودجه و الزامات امنیتی شما، ممکن است گزینه مناسب تری باشند.
Sophos و Fortinet از نظر مدیریت و Administration چگونه مقایسه می شوند؟
Fortinet در این حوزه مزیت بیشتری دارد؛ با استفاده از FortiManager برای مدیریت متمرکز، Role-Based Access Control، یکپارچه سازی از طریق API و نگه داری لاگ به مدت یک سال. در مقابل، Sophos Central نیز مدیریت متمرکز مؤثری ارائه می کند، اما از نظر برخی قابلیت های سازمانی پیچیده، در سطح پایین تری قرار می گیرد.
جمع بندی نهایی: Sophos Firewall در برابر Fortinet FortiGate
هر دو محصول Sophos و Fortinet فایروال های قدرتمند و شناخته شده ای در صنعت امنیت شبکه هستند. هر دو به عنوان گزینه هایی مناسب برای کسب وکارهای کوچک مطرح هستند، اما برای کوچک ترین و کم تجربه ترین تیم ها، معمولاً Sophos انتخاب بهتری است؛ زیرا مقرون به صرفه، ساده و کاربرپسند است.
از سوی دیگر، برای سازمان های بزرگ یا تیم هایی که به بیشترین سطح قابلیت های پیشرفته، مدیریت متمرکز قدرتمند و سرویس های تهدیدشناسی گسترده نیاز دارند، FortiGate پیشنهاد می شود.
در نهایت به یاد داشته باشید که حتی قدرتمندترین فایروال های نسل بعدی تنها یکی از اجزای یک استراتژی جامع امنیت شبکه هستند. علاوه بر انتخاب فایروال مناسب، ضروری است به سخت گیرانه تر کردن پیکربندی شبکه، مانیتورینگ مداوم، آموزش کاربران و انجام منظم ممیزی امنیتی نیز توجه کنید.
منبع: esecurityplanet
این مقاله در اصل در ژوئیه ۲۰۲۴ منتشر شده و آخرین بار در ژوئن ۲۰۲۶ به روز شده است.
درباره نویسنده: Jenna Phipps نویسنده ارشد در eSecurity Planet است و سال ها تجربه در تولید محتوای فنی B2B دارد. او درباره شیوه های امنیتی، آسیب پذیری ها، حفاظت از داده و محصولات برتر حوزه امنیت سایبری می نویسد و همچنین به نقش آموزش و فناوری های امنیتی در محیط های کسب وکاری و مدیریت داده می پردازد.



