رایجترین اشتباهات امنیتی کاربران
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
تا چه حد آسیبپذیرید؟ از هرکس که میخواهید بپرسید که آیا زمانی که مورد حمله قرار گرفت، غافلگیر شدهاست؟ مطمئن باشید که جوابش مثبت است. در بیشتر موارد دزدها شب هنگام که خوابید حمله میکنند؛ دلیل کاملا واضح است! درست
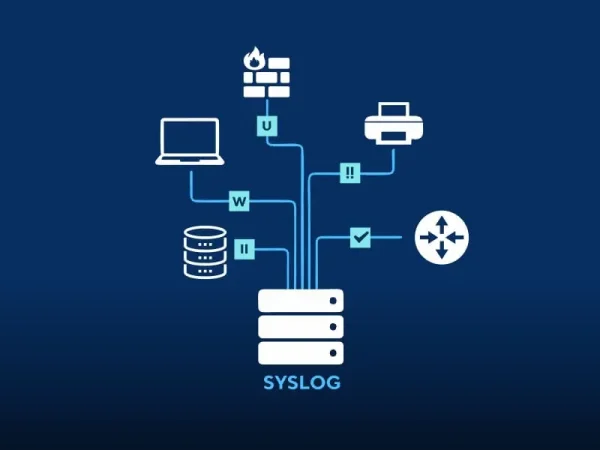
در بسیاری از مواقع تنها راه آگاهی از مشکلات و تهدیدات امنیتی نظارت دائمی و بدون وقفه لاگهای سیستم عامل است. مطالعات اخیر نشان داده است بیش از ۷۰% نفوذهای امنیتی به کمک یک عامل داخلی در سازمان صورت گرفته
۴) کلاهبرداری از طریق دوستی کلاهبرداری و فریبکاری از راه دوستی های آنلاین تقریباً قدمتی به اندازه خود دوستیهای آنلاین دارد. در این روش شیاد پس از ایجاد رابطه دوستانه با فرد مورد نظر و جلب اعتماد و اطمینان، از
براي پي بردن به اهداف سايتهاي كلاهبرداري در اينترنت بايد دو عامل را در نظر داشت يكي شناخت كلاهبرداران و ديگر بستر كلاهبرداري كه، اينترنت ميباشد. هميشه افراد فرصت طلب و سودجو براي رسيدن به اهداف نامشروع و ثروتهاي بادآورده
مروری بر ترفندهای امنیتی 1- نام Admin ها را تغییر دهید تغییر نام حسابهای كاربری دارای حق دسترسی بالا به چیزی غیر از administrator، به عنوان یك دفاع امنیتی مطرح میشود. این استراتژی ساده امنیتی به خوبی كار میكند،
کليک دزدی يا Clickjacking چیست؟ کليک دزدی يا «Clickjacking» روش هوشمندانهای است که هکرها برای ترغيب کاربران به کليک کردن روی آيکن و يا فايلی ويروسی به کار میگيرند. در اين روش کاربر بدون اين که بداند ممکن است با
مقدمهای بر مجازی سازی (virtualization) مدیران شبکه سالها پیرو شعار یک سرویس برروی هر سرور بودند.این شعار ریشه در مسائل فنی دارد از جمله اینکه رد یابی مشکلات شبکه آسانتر است و نیز تعدد سرویسها برروی یک سرور که یک
برگزاری کارگاه آموزشی «ایمنسازی سرورها و شبکههای ویندوزی» توسط پارس آوان شرکت پارس آوان رایان در راستای ارتقای سطح دانش فنی فعالان حوزه فناوری اطلاعات، برگزار میکند: اولین دوره کاربردی ایمنسازی شبکههای ویندوزی این کارگاه آموزشی با تمرکز بر مفاهیم