Microsoft Exchange Server SE دقیقاً چیست؟
Microsoft Exchange Server Subscription Edition (SE) نسل جدید Exchange سروری است که با مدل لایسنس اشتراکی عرضه شده و از ۱ ژوئیهٔ ۲۰۲۵ بهصورت عمومی (GA/RTM) در دسترس قرار گرفت. این نسخه در عمل شاخهٔ پشتیبانیشدهٔ یگانه برای استقرارهای On-Premises پس از پایان پشتیبانی Exchange 2016 و Exchange 2019 در ۱۴ اکتبر ۲۰۲۵ محسوب میشود. اگرچه SE روی شانههای Exchange 2019، بهویژه CU15، بنا شده است، اما تغییراتی کلیدی در حوزهٔ امنیت (مانند پیشفرضبودن TLS 1.2/1.3) و مدل سرویسگیری/لایسنس دارد که پیامدهای فنی، امنیتی و بودجهای قابلتوجهی برای سازمانها ایجاد میکند.
این راهنما برای مدیران ارشد فناوری اطلاعات، مدیران امنیت و کارشناسان زیرساخت در سازمانهای بزرگ، بانکها و نهادهای دولتی ایران تدوین شده است تا تصمیمی مبتنی بر داده دربارهٔ SE اتخاذ کنند.
چرخهٔ عمر و وضعیت پشتیبانی: SE در کجای نقشه راه قرار میگیرد؟
تاریخ انتشار و وضعیت حمایت رسمی
SE در تاریخ ۱ ژوئیه ۲۰۲۵ بهصورت عمومی منتشر شد. با خروج Exchange 2016 و 2019 از چرخهٔ پشتیبانی در ۱۴ اکتبر ۲۰۲۵، مسیر پشتیبانی رسمی مایکروسافت برای استقرارهای محلی عملاً به SE محدود میشود. مایکروسافت اعلام کرده است که برای SE بهروزرسانیهای تجمیعی (CU) با ریتم منظم ارائه خواهد شد (بهصورت معمول دو بار در سال) و پس از RTM نیز Hotfix/Updateهای متعددی جهت رفع اشکالات منتشر شده است؛ این واقعیت بهروشنی نشان میدهد که SE، همانند نسلهای پیشین، نیازمند مدیریت وصله مستمر است.
پنجرهٔ ESU برای 2016/2019
برای کمک به سازمانهایی که در حال اتمام پروژههای گذار هستند، برنامهٔ Extended Security Updates (ESU) کوتاهمدتی برای Exchange 2016 و 2019 معرفی شد که صرفاً بهروزرسانیهای امنیتی «حیاتی» یا «مهم» را در بازهای محدود پس از پایان پشتیبانی ارائه میدهد. ESU بهمعنای تمدید چرخهٔ عمر یا دریافت پشتیبانی کامل نیست و تنها برای خنثیسازی ریسکهای امنیتی حیاتی در مسیر گذار کاربرد دارد.
مدل لایسنس و پیامدهای مالی
اشتراک بهجای مجوز دائمی
SE بر خلاف نسلهای قبلی، با مدل اشتراکی عرضه میشود. مزیت آشکار این مدل دسترسی به بهروزرسانیهای امنیتی، اصلاحیهها و CUs تا وقتی است که اشتراک فعال باشد. اما باید توجه داشت:
- ادامهٔ دریافت بهروزرسانیها و پشتیبانی منوط به پرداخت مستمر است.
- در SE RTM نیاز به کلید محصول جدید مطرح نیست، اما از یکی از CUs آتی الزام «Product Key» اختصاصی SE اعمال میشود. این یعنی فرایند انطباق لایسنس در آینده پیچیدهتر میگردد.
تغییرات قیمتی محصولات On-Prem مایکروسافت
همزمان با عرضهٔ SE، مایکروسافت افزایش قیمت در محصولات سروری On-Prem خود را اعلام کرد. بهطور خلاصه:
- افزایش حدود ۱۰٪ برای محصولات سروری مستقل (نظیر Exchange Server On-Prem) از ژوئیه ۲۰۲۵.
- افزایش قیمت برای برخی CAL Suiteها (هسته و سازمانی) در بازهٔ زمانی نزدیک به عرضهٔ SE.
برای سازمانهای بزرگ که اغلب دارای چندین سرور نقشمحور، سایتهای DR و محیطهای تست/Pre-Prod هستند، این تغییرات میتواند هزینهٔ مالکیت (TCO) را به شکل معناداری افزایش دهد.
چه چیزهایی در Microsoft Exchange Server SE «جدید» است؟
امنیت پیشفرض: TLS 1.2 و TLS 1.3
در SE، TLS 1.2 و TLS 1.3 بهصورت پیشفرض فعال و نسخههای قدیمیتر مانند TLS 1.0/1.1 غیرفعال هستند. پیامدها:
- بهبود حفاظت لایهٔ انتقال بین کلاینتها، سرورها و Load Balancer/Reverse Proxy.
- نیاز به ممیزی سازگاری برای دستگاههای قدیمی، اپلیکیشنهای واسط، اسکنرها، گیتویهای ایمیل قدیمی و برخی کلاینتهای بومی.
ادغام OWA با SharePoint SE در محل
SE در کنار SharePoint Server SE امکان میدهد کاربران Outlook on the Web بهجای ضمیمهکردن فایل، لینک به اسناد ذخیرهشده در SharePoint On-Prem را به اشتراک بگذارند. این تغییر:
- مدیریت حقوق دسترسی و کنترل نسخه را بهبود میدهد.
- از افزایش حجم دیتابیسهای Mailbox جلوگیری میکند.
In-Place eDiscovery بدون تغییر در سقفها
سقفهای In-Place eDiscovery در SE مشابه نسلهای قبل است: در هر جستجو حداکثر تا ۱۰ هزار صندوق پستی و حداکثر دو جستجوی همزمان. بنابراین، از منظر ظرفیت eDiscovery جهش معناداری در SE مشاهده نمیشود.
آنچه تغییر نکرده است
SE در نسخهٔ RTM از منظر قابلیتهای هستهای ایمیل سازمانی (Transport، Mailbox، OWA، EWS، ActiveSync، IMAP/POP) تغییر بنیادی نسبت به Exchange 2019 ندارد. هدف SE بیشتر تثبیت مسیر سرویسدهی و امنیت در مدل اشتراکی است تا ارائهٔ موجی از امکانات جدید.
پیشنیازها و پشتیبانی پلتفرمی
سیستمعامل و ماتریس پشتیبانی
SE و Exchange 2019 از Windows Server 2019/2022 پشتیبانی میکنند. توصیهٔ عملیاتی برای استقرارهای جدید، انتخاب Windows Server 2022 است تا چرخهٔ پشتیبانی بلندمدتتری پوشش داده شود. جزئیات دقیق سازگاری Active Directory، نسخهٔ .NET و کلاینتها در Supportability Matrix رسمی مایکروسافت منتشر میشود و باید پیش از هر استقرار بررسی شود.
.NET و PowerShell
Exchange Server (از جمله SE) فقط از PowerShell نسخهٔ همراه ویندوز میزبان پشتیبانی میکند و نصب WMFهای جانبی توصیه یا پشتیبانی نمیشود. نگاشت نسخهٔ .NET Framework نیز باید دقیقاً طبق ماتریس پشتیبانی رعایت شود تا در Cumulative Updateها دچار تناقض و وقفهٔ سرویس نشوید.
کلاینتهای پشتیبانیشده
کلاینتهای Microsoft Outlook با آخرین بهروزرسانیها و مرورگرهای مدرن برای OWA پشتیبانی میشوند. سازمانها باید وضعیت Outlook Add-inها، MAPI/HTTP و EWS را از منظر سازگاری با TLS 1.3، پروکسیها و محصولات امنیت ایمیل خود ارزیابی کنند.
ظرفیت سختافزاری
الگوی توصیهشده برای نقش Mailbox مشابه Exchange 2019 است؛ برای محیطهای درشتمقیاس، حافظهٔ ۱۲۸ گیگابایت بهعنوان نقطهٔ شروع رایج است، اما ظرفیتسنجی باید مبتنی بر الگوی مصرف واقعی (پروفایل کاربران، حجم پیوستها، سیاستهای نگهداری، تعداد دیتابیسها و Replicaها) انجام شود.
مسیرهای ارتقا و سناریوهای همزیستی
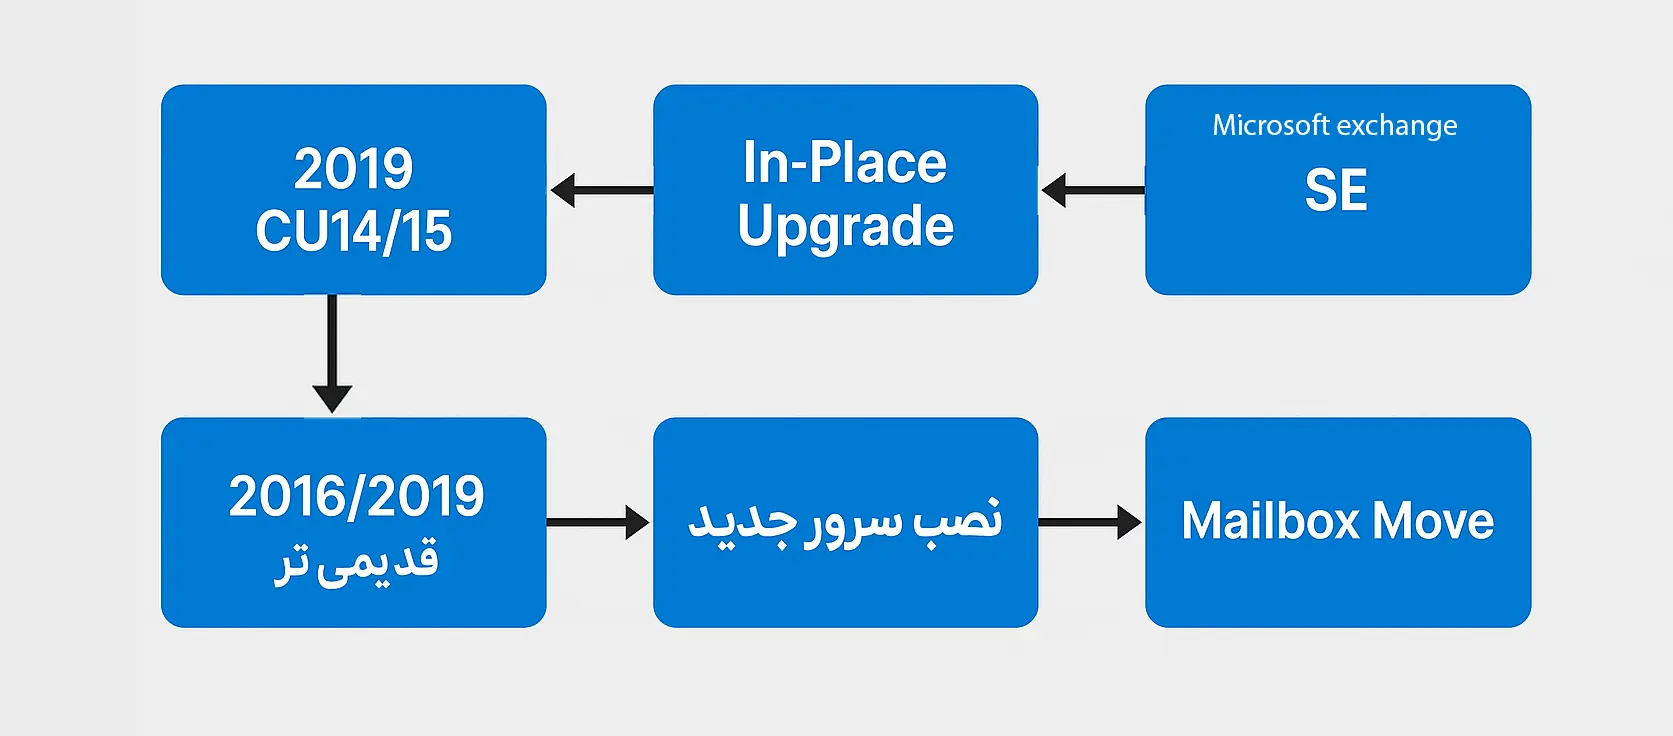
In-Place Upgrade از Exchange 2019
SE از In-Place Upgrade از نسخههای Exchange 2019 CU14/CU15 پشتیبانی میکند. بهمعنای ارتقای روی همان سرور با حفظ پیکربندی است. نکات حیاتی:
- همخوانی کامل با OS، .NET و Prerequisiteها را قبل از ارتقا صحتسنجی کنید.
- اگرچه مایکروسافت ریسک ارتقای درجا را «پایین» ارزیابی کرده، در عمل Snapshot/Backup کامل، نقطهٔ بازگشت و مدل Rollback باید تهیه شود.
- پس از یکی از CUs آینده، Product Key جدید SE لازم خواهد شد؛ این موضوع در برنامهٔ لایسنس و سفارشگذاری دیده شود.
Legacy Upgrade از Exchange 2016 و سناریوهای دیگر
برای Exchange 2016 (حداقل CU23)، مسیر Legacy Upgrade مطرح است: نصب سرورهای جدید SE در کنار محیط موجود و انتقال صندوقها (Mailbox Move)، پوشههای عمومی و سرویسها. این رویکرد زمانبرتر است اما کنترل و قابلیت بازگشت بیشتری میدهد. برای برخی استقرارهای 2019 با CUهای قدیمی نیز ابتدا باید به CU14/15 رسید یا بهصورت Legacy مهاجرت کرد.
همزیستی و هیبرید
SE همزیستی با Exchange 2016/2019 را تحت شرایط نسخهای مشخص پشتیبانی میکند. همچنین سناریوهای Hybrid با Microsoft 365 طبق الزامات رسمی ممکن است. در ایران و برای نهادهای حاکمیتی، ملاحظات حاکمیت داده و محدودیتهای اتصال بیرونی معمولاً باعث میشود هیبرید بهصورت بسیار محدود یا آزمایشگاهی بررسی شود.
مزایا و نقاط قوت Microsoft Exchange Server SE
امنیت و انطباق
- TLS 1.3 بهصورت پیشفرض فعال؛ حذف پروتکلهای قدیمیتر به کاهش سطح حمله کمک میکند.
- ریتم منظم بهروزرسانیهای امنیتی و CUs در مدل اشتراکی، زمینهٔ وصلهکردن سریعتر را فراهم میکند.
- قابلیت بهاشتراکگذاری لینک به اسناد SharePoint On-Prem از OWA، همخوان با سیاستهای حاکمیت دادهٔ داخلی.
چرخهٔ عمر و سرویسدهی
- پس از پایان پشتیبانی 2016/2019، SE شاخهٔ رسمی پشتیبانیشده برای استقرارهای On-Prem است.
- وجود Hotfix/Updateها بعد از RTM نشاندهندهٔ رسیدگی فعال به اشکالات است.
مسیر ارتقا و همزیستی
- In-Place Upgrade برای 2019 CU14/CU15 روند فنی ارتقا را تسهیل میکند.
- Legacy Upgrade کنترل دقیقتری در محیطهای حساس (بانکی/حاکمیتی) میدهد.
پشتیبانی از معماریهای ایزوله
- SE برای محیطهای آفلاین/ایرگپ (بدون اتصال مستقیم اینترنت) قابل پشتیبانی است؛ نقطهٔ مهم برای نهادهای پدافندی.
محدودیتها، مخاطرات و هزینههای پنهان
امنیت و سطح حملهٔ تاریخی Exchange On-Prem
سابقهٔ آسیبپذیریهای پر سر و صدایی مانند ProxyLogon/ProxyShell/ProxyNotShell نشان داده که Exchange On-Prem هدف رایج مهاجمان است. هرچند SE تنظیمات مدرنتری دارد، ماهیت سرویس (بازبودن به اینترنت، پروتکلهای متعدد، وابستگیهای IIS/HTTP) همچنان سطح حملهٔ قابلتوجهی باقی میگذارد. این واقعیت به معنی تعهد دائمی به وصلهکردن سریع، نگهداری دقیق گواهیها، و پایش ۲۴×۷ است.
پیچیدگی عملیاتی و نگهداری
- مدیریت Patch Tuesdayها، CUها، Schema Updateهای AD و وابستگیهای .NET نیازمند تیمی باتجربه است.
- در سازمانهای چندسایته، هماهنگی DAGها، گرههای DR، Load Balancer و گیتویها پیچیدگی را چندبرابر میکند.
- پس از CUs آتی، الزامات Product Key SE به فرایندهای انطباق و حسابرسی لایسنس لایهٔ جدیدی از مدیریت اضافه میکند.
محدودیت نوآوری در قابلیتها
SE در RTM از نظر امکانات کاربردی جهش بزرگی نسبت به Exchange 2019 ندارد؛ تمرکز اصلی بر امنیت و مدل سرویسدهی است. در نتیجه، سازمانها بدون دریافت مزیتهای عملکردی چشمگیر، هزینهٔ مهاجرت، مدیریت و لایسنس را متحمل میشوند.
ریسکهای سازگاری با TLS 1.3
- برخی کلاینتهای قدیمی، نرمافزارهای واسط، آنتیویروسهای کهنه، گیتویهای ایمیل یا تجهیزات DLP ممکن است با TLS 1.3 ناسازگار باشند.
- مجبور خواهید شد گواهیها، Cipher Suiteها و تنظیمات LB/Reverse Proxy را بازطراحی و تست کنید.
بودجه و لایسنس
- مدل اشتراک به معنای تعهد پرداخت دائمی برای حفظ مسیر پشتیبانی است.
- افزایش قیمت محصولات On-Prem و CAL Suite بودجهٔ چندسالهٔ زیرساخت ایمیل را تحت فشار میگذارد.
ریسکهای مهارتی و منابع انسانی
کمبود متخصصان ارشد Exchange On-Prem در بازار کار ایران یک ریسک عملیاتی واقعی است. نگهداری SE بدون Runbook، مانیتورینگ بالغ، و تیم پاسخگویی به رخداد میتواند سازمان را در برابر رخدادهای ایمیلی فلجکننده آسیبپذیر کند.
پیامدها برای بانکها و نهادهای حاکمیتی ایران
حاکمیت داده و انطباق
برای بسیاری از نهادها، اقامتگاه داده، انطباق با الزامات پدافندی و استقلال از سرویسهای خارجی اولویت دارد. SE از این منظر جذاب است، اما باید دید آیا هزینه و ریسک پرتفوی ایمیل On-Prem با سیاستهای کلان سازمان همراستا است یا خیر.
پنجرههای وصله و عملیات ۲۴×۷
محیطهای بانکی و دولتی با سطح دسترسپذیری بسیار بالا، پنجرههای وصلهٔ محدودی دارند. SE نیازمند چرخهٔ وصلهٔ منظم و تستهای رگرسیونی است. فقدان این انضباط، ریسکهای امنیتی و اختلالات سرویس را بالا میبرد.
چه زمانی انتخاب SE منطقی است و چه زمانی نه؟
سناریوهایی که SE میتواند قابل توجیه باشد
- الزام قطعی به استقرار کاملاً On-Prem به دلیل قوانین، طبقهبندی محرمانگی یا ایزولهسازی.
- وجود تیمی بالغ برای Patch Management، Incident Response، و ظرفیتسنجی در مقیاس سازمانی.
- نیاز به ادغام عمیق با سرویسهای داخلی و اکوسیستم مایکروسافت درونسازمانی (مانند SharePoint On-Prem) با کنترل کامل.
سناریوهایی که انتخاب SE مسیر درستی نیست
- وقتی سازمان در زیرساخت، مهارت یا بودجه لازم برای نگهداری دائمی Exchange On-Prem محدودیت دارد.
- زمانی که ارزش افزودهٔ قابلیتهای SE نسبت به هزینهها و ریسکهای مهاجرت/نگهداری کمتر از حد انتظار است.
- وقتی نقشهٔ راه فناوری سازمان تمرکز بر سادهسازی، چابکی و کاهش سطح حمله دارد. در این حالت، مسیر بهتر، برنامهریزی مهاجرت از Exchange و کوچکسازی ردپای آن است.
نقشهٔ راه پیشنهادی برای مهاجرت از Exchange (غیرمقصد-محور)
بدون ذکر مقصد خاص، چارچوب زیر کمک میکند تصمیم مهاجرت از Exchange را نظاممند طراحی کنید.
۱) ارزیابی و ممیزی
- کشف دارایی: سرورها، رولها، نسخهها، CUs، افزونهها، Agentها، گیتویها، LB/Reverse Proxy.
- پروفایل ترافیک و الگوهای مصرف: اندازهٔ پیامها، پیوستها، نرخ ارسال/دریافت، سیاستهای نگهداری.
- نقشهٔ وابستگی: سامانههای ERP/CRM، اپلیکیشنهای قدیمی، DLP، آرشیو، آنتیمالویر.
- ریسکسنجی امنیت: سطحبندی آسیبپذیریها، وضعیت TLS، احراز هویتها و ACLها.
۲) پاکسازی و آمادهسازی
- بازنگری Retention Policyها و آرشیوهای قدیمی؛ حذف دادههای زائد.
- بهروزرسانی Schema/Forest در صورت نیاز و استانداردسازی OU/گروهها.
- ساماندهی Public Folderها، Delegationها و Application Mailboxها.
۳) طراحی مقصد و مسیر انتقال
- تعریف الزامات حاکمیتی/امنیتی/سرویس و معیارهای موفقیت.
- انتخاب الگوی هویت (SSO/فدرِیشن/محلی) و طرح احراز هویت قوی.
- طراحی مسیر انتقال داده شامل Pilot، Cutover/مرحلهای، و استراتژی بازگشت.
- پیشبینی Monitoring و Observability در مقصد جهت کنترل تجربهٔ کاربر نهایی.
۴) انتقال هویت، داده و سرویسها
- اجرای Pilot محدود برای سنجش عملکرد، سازگاری Add-inها و فرآیندهای سازمانی.
- انتقال مرحلهای Mailboxها با پنجرههای اختلال کوتاه و ارتباطات شفاف با ذینفعان.
- انتقال/بازطراحی آرشیو، Public Folderها و قواعد حملونقل/ضداسپم.
۵) بازنشستسازی امن Exchange
- حذف امن سرورها، پاکسازی DNS/Certificates و وابستگیها.
- تهیهٔ مستندات نهایی، بهروزرسانی Runbook و آموزش تیم بهرهبردار.
اگر ناگزیر به استقرار/حفظ SE هستید: الگوی امنسازی و بهرهبرداری امن
معماری شبکه
- استقرار در شبکههای سگمنتشده با Reverse Proxy/Load Balancer سختسازیشده.
- حداقلسازی اکسپوز به اینترنت، جداسازی Back-end از Edge و ثبت دقیق لاگها.
سختسازی پروتکل و رمزنگاری
- بازبینی Cipher Suiteها، فعالسازی TLS 1.3 و غیرفعالسازی کامل پروتکلهای قدیمی.
- مدیریت Certificate Lifecycle، OCSP Stapling و اتوماسیون تمدید.
حفاظت سمت سرور
- استفاده از EDR/AV سازمانی سازگار با Exchange و Safe Attachments/Safe Links یا بدیلهای داخلی.
- پایش HTTP Requestها برای الگوهای حملات شناختهشده و ارتباط با Threat Intel داخلی.
مدیریت وصله و تغییر
- ایجاد Pre-Prod مشابه تولید و پیادهسازی Change Advisory Board برای CUs/HUs.
- Runbookهای استاندارد برای Rollback، Backup/Restore و بازیابی از فاجعه.
دسترسپذیری و تداوم کسبوکار
- طراحی DAG چندسایته با Quorum صحیح و سناریوهای قطع لینک بینسایتی.
- تمرینهای دورهای DR و سنجش RPO/RTO واقعی.
پرسشهای پرتکرار فنی
آیا برای SE RTM به Product Key جدید نیاز است؟
برای SE RTM خیر. اما طبق اعلام رسمی، در یکی از بهروزرسانیهای تجمیعی آینده، الزام به Product Key مخصوص SE اعمال خواهد شد. برنامهریزی لایسنس را متناسب تنظیم کنید.
آیا باید ویندوز سرور را به 2022 ارتقا دهیم؟
SE روی Windows Server 2019/2022 پشتیبانی میشود. برای استقرارهای جدید، Windows Server 2022 انتخاب معقولتری است تا مدت پشتیبانی طولانیتر و همسویی با CUs آینده حفظ شود.
چند CU در سال منتشر میشود؟
الگوی رایج برای SE دو CU در سال است. علاوه بر آن، Hotfix/Security Updateهای بین دوره منتشر میشوند.
آیا SE قابلیتهای کاربردی جدید چشمگیری نسبت به 2019 دارد؟
خیر؛ در RTM تمرکز بر امنیت (TLS 1.3) و مدل سرویسدهی است. ادغام OWA با SharePoint On-Prem بهبود محسوسی در مدیریت اسناد میدهد، اما جهش عملکردی/ویژگیهای بزرگ دیده نمیشود.
جمعبندی مدیریتی و توصیههای اجرایی
Exchange Server SE نسخهای است که مسیر پشتیبانی On-Prem مایکروسافت را تداوم میبخشد، اما هزینهٔ مالکیت، پیچیدگی عملیاتی و ریسک امنیتی محیطهای Exchange On-Prem همچنان پابرجاست. با توجه به اینکه SE در RTM جهش قابلیتی بزرگی نسبت به Exchange 2019 ارائه نمیکند، در بسیاری از سازمانها انتخاب SE مسیر بهینهای نیست؛ بهویژه وقتی هدف کاهش سطح حمله، سادهسازی و چابکی است. در چنین شرایطی، راهکار مناسب، طراحی و اجرای یک نقشهٔ راه مهاجرت از Exchange (متناسب با الزامات حاکمیتی، امنیتی و عملیاتی سازمان) خواهد بود.
- تصمیم آگاهانه: وضعیت چرخهٔ عمر، بودجهٔ چندساله و ریسکهای امنیتی Exchange On-Prem را دوباره محاسبه کنید.
- اولویت امنیت: اگر ناگزیر به SE هستید، سختسازی TLS، مدیریت گواهی و مانیتورینگ ۲۴×۷ را در اولویت بگذارید.
- انضباط وصله: فرآیند Patch/CU Management با Pre-Prod و Runbook استاندارد پیادهسازی کنید.
- قشهٔ راه مهاجرت: همزمان با نگهداری امن، مسیر مهاجرت از Exchange را طراحی و بهصورت مرحلهای اجرا کنید.
- تابآوری: DR چندسایته، آزمونهای دورهای و تمرینهای Incident Response را نهادینه کنید.
SE راه را برای ادامهٔ حیات Exchange On-Prem باز میگذارد، اما در اغلب محیطهای بزرگ و حساس، مسیر درست، برنامهریزی مهاجرت از Exchange و کاهش وابستگی به این پشتهٔ پیچیده و پرریسک است. تا زمان مهاجرت، با اجرای دقیق سختسازی و انضباط وصله، ریسکهای عملیاتی و امنیتی را مدیریت کنید.




